Zum Inhalt springen

Ein Vertrag für jedes Team in deiner Organisation

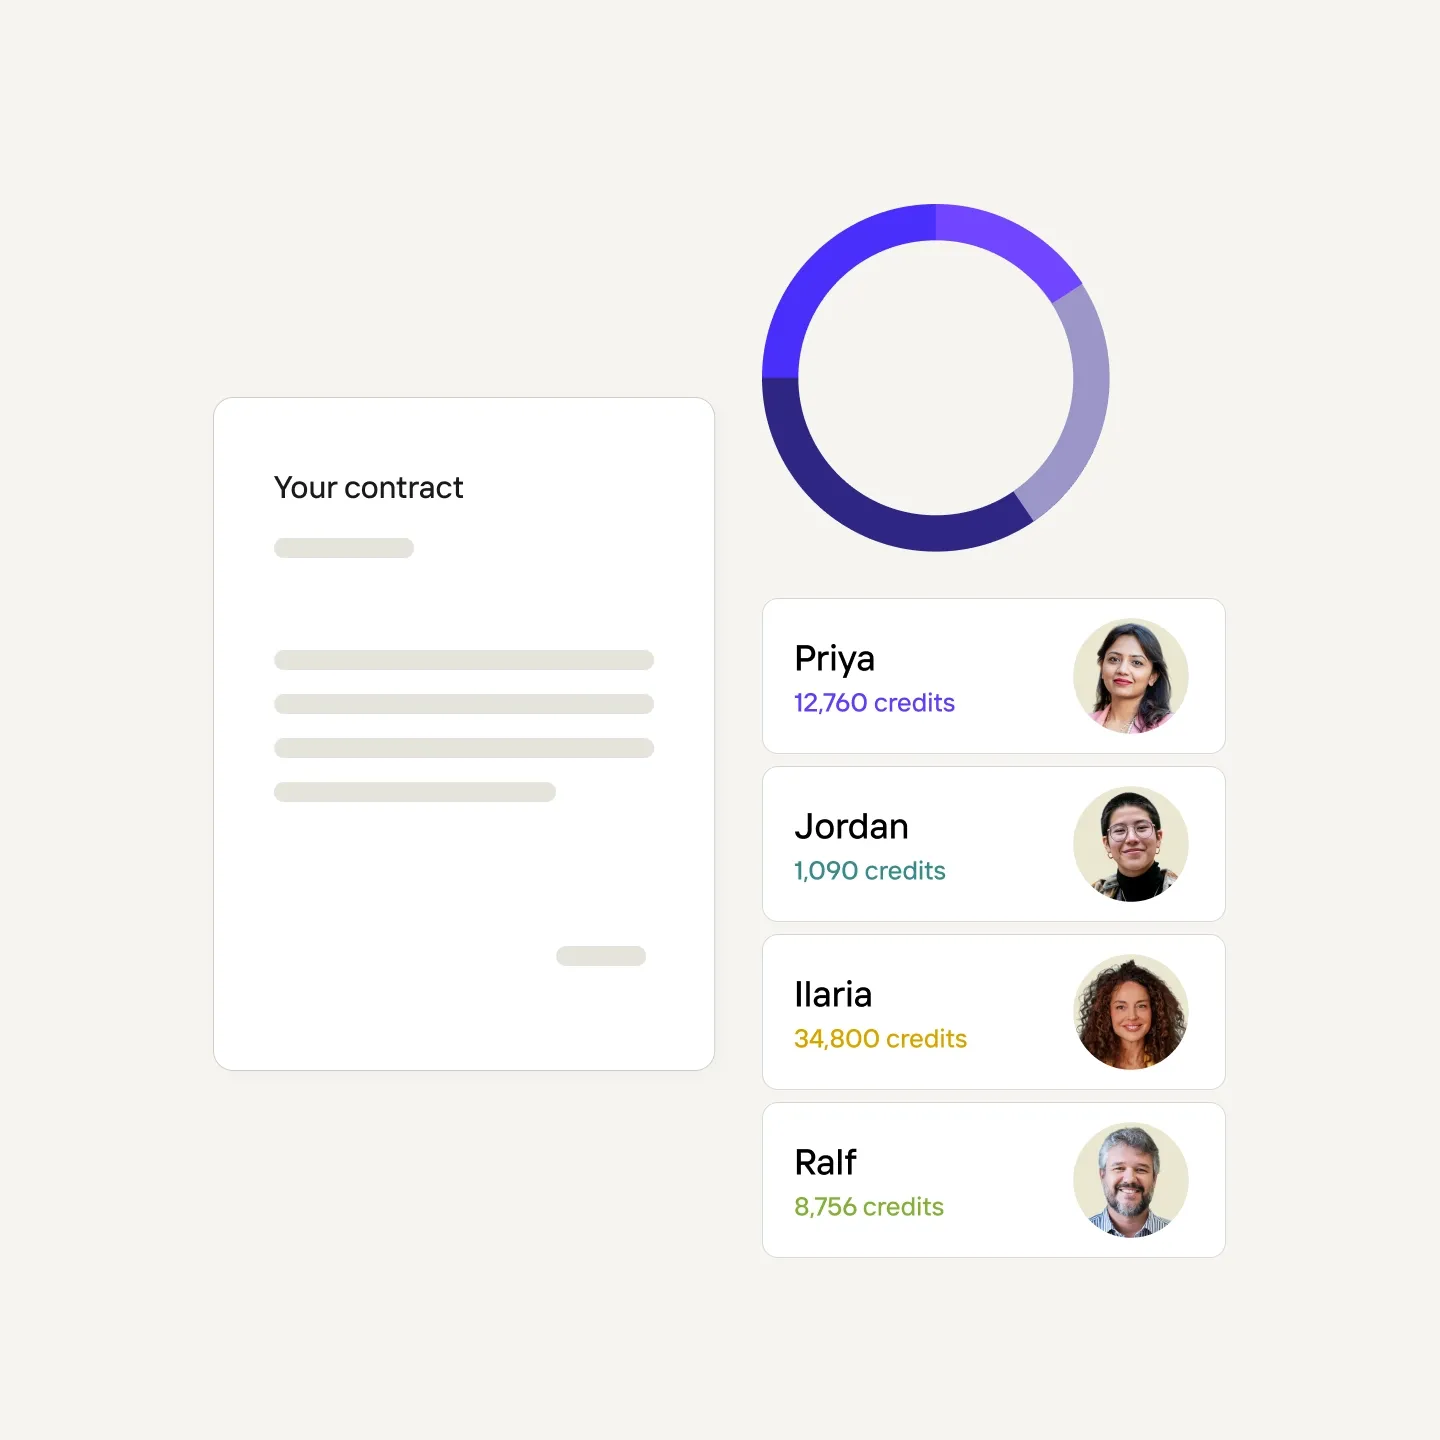
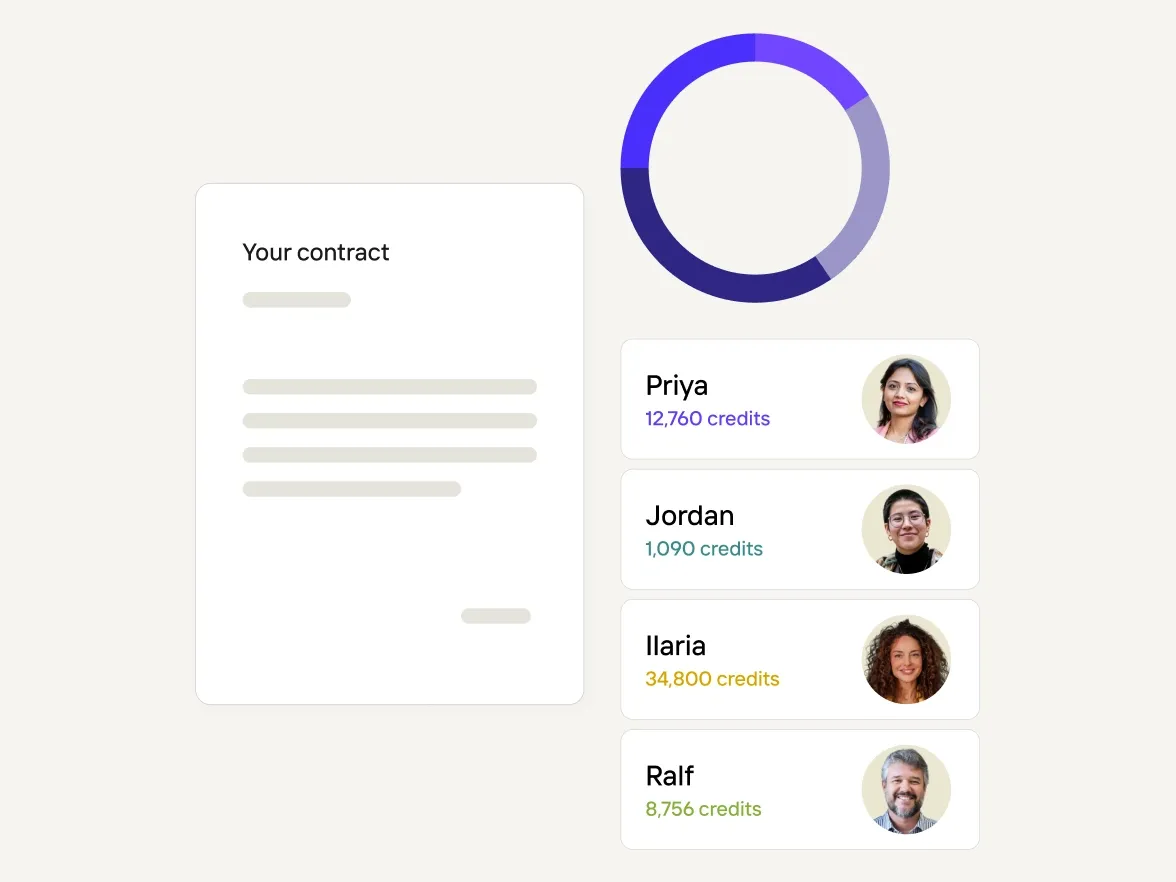
Ein Vertrag, eine Rechnung, ein gemeinsames Guthabenkonto. Getrennte Arbeitsbereiche mit rollenbasiertem Zugriff sorgen dafür, dass die Finanzen im Blick bleiben und jedes Team die Kontrolle über seine eigenen Aufgaben behält.
Deine Vorteile

Entwickelt für die Arbeitsweise von Enterprise-Teams

Verwalte mehrere Teams mit einem Vertrag

Füge eine neue Produktlinie, Region oder Integrationsteam hinzu, ohne einen neuen Vertrag aushandeln zu müssen. Jedes Team arbeitet in seinem eigenen Arbeitsbereich mit den Rollen Eigentümer, Editor und Betrachter. Brand-Teams sperren Vorlagen, damit andere Teams nur innerhalb der Richtlinien bearbeiten und so die Markenkonsistenz im großen Maßstab gewahrt bleibt.

Nutzungszuordnung pro Team

Jeder Credit lässt sich dem Team zuordnen, das ihn verwendet hat, sodass die Buchhaltung eine klare Aufschlüsselung pro Team erhält und alles mit einer gemeinsamen Rechnung abgleichen kann.

Kontrollen, die dein Sicherheitsteam freigibt

SOC 2 Typ 2 Kontrollen, DSGVO-konforme Datenverarbeitung und Identitätskontrollen, die auf deinen IdP abgestimmt sind.

Einführung und Unterstützung

Abrechnung & Teamarbeitsbereiche

Vertrag

Das Hauptteam ist für den Vertrag verantwortlich

Untergeordnete Teams sind mit dem Hauptteam verbunden und nutzen Credits aus dem gemeinsamen Kontingent. Das Vertriebsteam richtet die Verknüpfung während der Einführung ein und verwaltet die Team-Erweiterungen im Laufe der Zeit.

Abrechnung

Eine Rechnung, dein AP-System

Rechnungen werden über Stripe abgewickelt. Für andere Beschaffungssysteme wende dich während der Vertragseinrichtung an dein Account-Team.

Meldung

Aufschlüsselung des Verbrauchs nach Team

Die Finanzabteilung kann Ausgaben einem bestimmten Produktbereich, einer Region oder Integration zuordnen, wobei die Nutzung heute nach Team und Zeitraum aufgeschlüsselt wird.

Zugriff

Getrennte Arbeitsbereiche, kontrollierter Zugriff

Jedes Team arbeitet in seinem eigenen Arbeitsbereich mit rollenbasiertem Zugriff, sodass das Finanzteam die Ausgaben im gesamten Unternehmen sieht, während die Teams ihre eigenen Aufgaben getrennt halten.

Für Wachstum gemacht

Keine Überraschungen bei deiner Sicherheitsprüfung
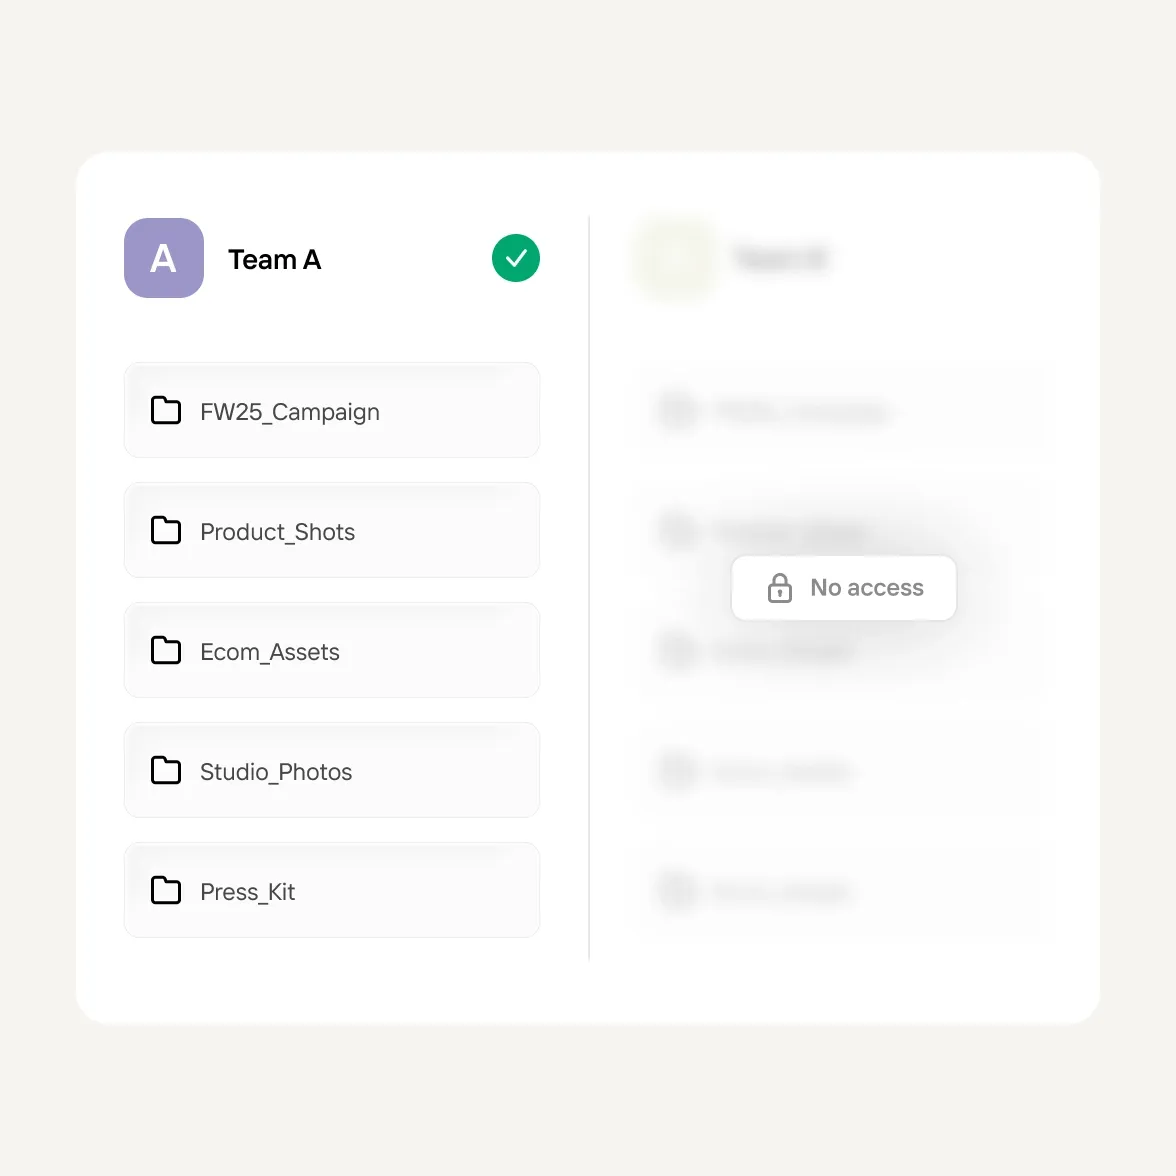
  • Arbeitsbereiche, Projekte und Markenassets sind auf das Team beschränkt, dem sie gehören. Mitglieder eines Team-Arbeitsbereichs können die Projekte eines anderen Teams nicht sehen. Das Teilen zwischen Teams ist optional und wird von den Eigentümern gesteuert.

  • Melde dich mit Google, Apple, Facebook oder mit E-Mail und Passwort an. Für Organisationen, die Google Workspace nutzen, beschränkt die domainbasierte Anmeldung den Zugriff auf Arbeitsbereiche auf deine Unternehmenskonten.

  • SOC 2 Typ 2 zertifiziert, aktueller Bericht vom April 2026. DSGVO-konforme Datenverarbeitung. DPA für Enterprise-Kunden auf Anfrage erhältlich.

Datenisolation zwischen Arbeitsbereichen
Vertrauen & Sicherheit

Weltweit im Einsatz bei Marketing-Teams

Photoroom erfüllt die SOC 2 Typ 2 Standards für seine API und ist vollständig DSGVO-konform, sodass Sicherheit, Verfügbarkeit und Datenschutz gewährleistet sind.
Häufig gestellte Fragen

Ist Photoroom SOC 2-zertifiziert?

Ja, SOC 2 Typ 2 zertifiziert (API-Bereich). Der aktuellste Bericht stammt aus April 2026. Die Liste der Subunternehmer, DPA, der Prozess zur Vorfallreaktion und die Verschlüsselungsrichtlinien findest du unter trust.photoroom.com.

Kann man bei Enterprise-Konten mit mehreren Teams steuern, welches Team welche Daten sieht?

Ja, auf der Ebene des Team-Workspaces. Workspaces, Projekte und Markenassets sind jeweils dem Team zugeordnet, dem sie gehören, und Mitglieder eines Teams können die Projekte anderer Teams nicht sehen. Eine Zugriffssteuerung auf Ordnerebene innerhalb eines einzelnen Workspaces fehlt derzeit noch, was für Organisationen mit mehreren Geschäftseinheiten relevant sein kann. Falls das die Arbeitsweise deiner Teams beeinflusst, sprich dein Account-Team darauf an, damit es bei der Priorisierung berücksichtigt wird.

Wie wird der Kreditverbrauch nach API-Schlüssel oder Team erfasst?

Verbrauchsberichte pro Team sind ab sofort verfügbar und lassen sich nach Team und Zeitraum aufschlüsseln. Eine detaillierte Aufschlüsselung nach API-Key und Endpunkt sowie ein Self-Service-Nutzungsdashboard für Enterprise-Kunden sind in Entwicklung.

Wie werden Photoroom API-Schlüssel rotiert oder widerrufen?

API-Schlüssel sind standardmäßig unbegrenzt gültig, und neue Schlüssel können jederzeit erstellt werden. Das Zurückziehen und Austauschen von Schlüsseln erfolgt auf Anfrage über dein Account-Team. Eine automatisierte Rotation ist geplant.

Welche Audit-Logs stellt Photoroom bereit?

API-Zugriffsprotokolle werden ein Jahr lang aufbewahrt, Betriebsprotokolle fünfzehn Tage. Wenn du für Compliance-Prüfungen bestimmte Protokolldaten benötigst, wende dich an dein Account-Team.

Unterstützt Photoroom SSO mit Okta oder anderen Enterprise-Identitätsanbietern?

Photoroom unterstützt derzeit SSO mit Google. Wenn SSO für deinen Rollout wichtig ist, gib deinem Account-Team Bescheid, damit es bei der Priorisierung berücksichtigt werden kann.

Unterstützt Photoroom die Multi-Faktor-Authentifizierung (MFA)?

Native MFA ist derzeit nicht Teil der Plattform. Wenn deine Organisation Google Workspace verwendet, wird MFA auf deiner Seite über die Google Workspace-Einstellungen erzwungen. Sobald SAML SSO verfügbar ist, wird MFA über deinen Identitätsanbieter erzwungen.

Verkaufe schon beim ersten Eindruck

Erhalte in Sekunden verkaufsfertige Produktvisuals.