Zum Inhalt springen

Wir kümmern uns um die Sicherheit, damit dein Team es nicht muss

API-Bilder werden nach jedem Aufruf gelöscht und niemals ohne deine Zustimmung für das Training verwendet. SOC 2 Typ 2 zertifiziert, mit einem Live Trust Center zur Einsicht.
Das bekommst du

Entwickelt für die Arbeitsweise von Enterprise-Teams
SOC 2 Typ 2, bezogen auf unsere API
Der aktuellste Bericht wurde im April 2026 veröffentlicht und ist im Trust Center zusammen mit unseren aktuellen Kontrollen und Richtlinien verfügbar.

Du bestimmst, was wir mit deinen Daten machen
Enterprise-Verträge beinhalten standardmäßig kein Modelltraining. Bei Self-Service-Tarifen kannst du das Training selbst deaktivieren. In beiden Fällen werden Bilder nach jedem Auftrag gelöscht und Trainingsdaten getrennt von Produktionsdaten gespeichert.

Dokumentiert und bereit zur Prüfung

Datenverarbeitungsvereinbarung, aktuelle Liste der Unterauftragsverarbeiter, Verschlüsselungsstatus und dokumentierter Prozess zur Vorfallreaktion. Für Beschaffungs- und Rechtsprüfungen verfügbar.

Ablauf

So gehen wir mit deinen Daten um

Synchronisieren

API-Aufrufe synchronisieren

Bilder, die an Sync-Endpunkte gesendet werden, werden in Echtzeit verarbeitet und direkt nach der Antwort gelöscht.

Asynchron

Asynchrone API-Aufträge

Gleiche Modelle, jede Oberfläche. Hintergrund in Sekunden entfernen, KI-Schatten, Größe anpassen, Format umwandeln und Markenvorlagen in einem Workflow.

Protokoll

Definierter Protokoll-Lebenszyklus

Betriebsprotokolle werden nach 15 Tagen gelöscht. API-Zugriffsprotokolle werden ein Jahr lang aufbewahrt und stehen für Sicherheitsuntersuchungen und Prüfungsanfragen zur Verfügung.

Steuerung

Modelltraining nach Vertragstyp

Enterprise-Tarife trainieren standardmäßig nicht; Self-Service-API-Tarife schon, mit Opt-out in den Einstellungen. Bei allen Tarifen bleiben Trainings- und Produktionsdaten getrennt, und der Zugriff auf Trainingsdaten ist auf das ML-Team beschränkt.

Datenschutz

Verschlüsselt in jeder Phase, auf vertrauenswürdiger Infrastruktur
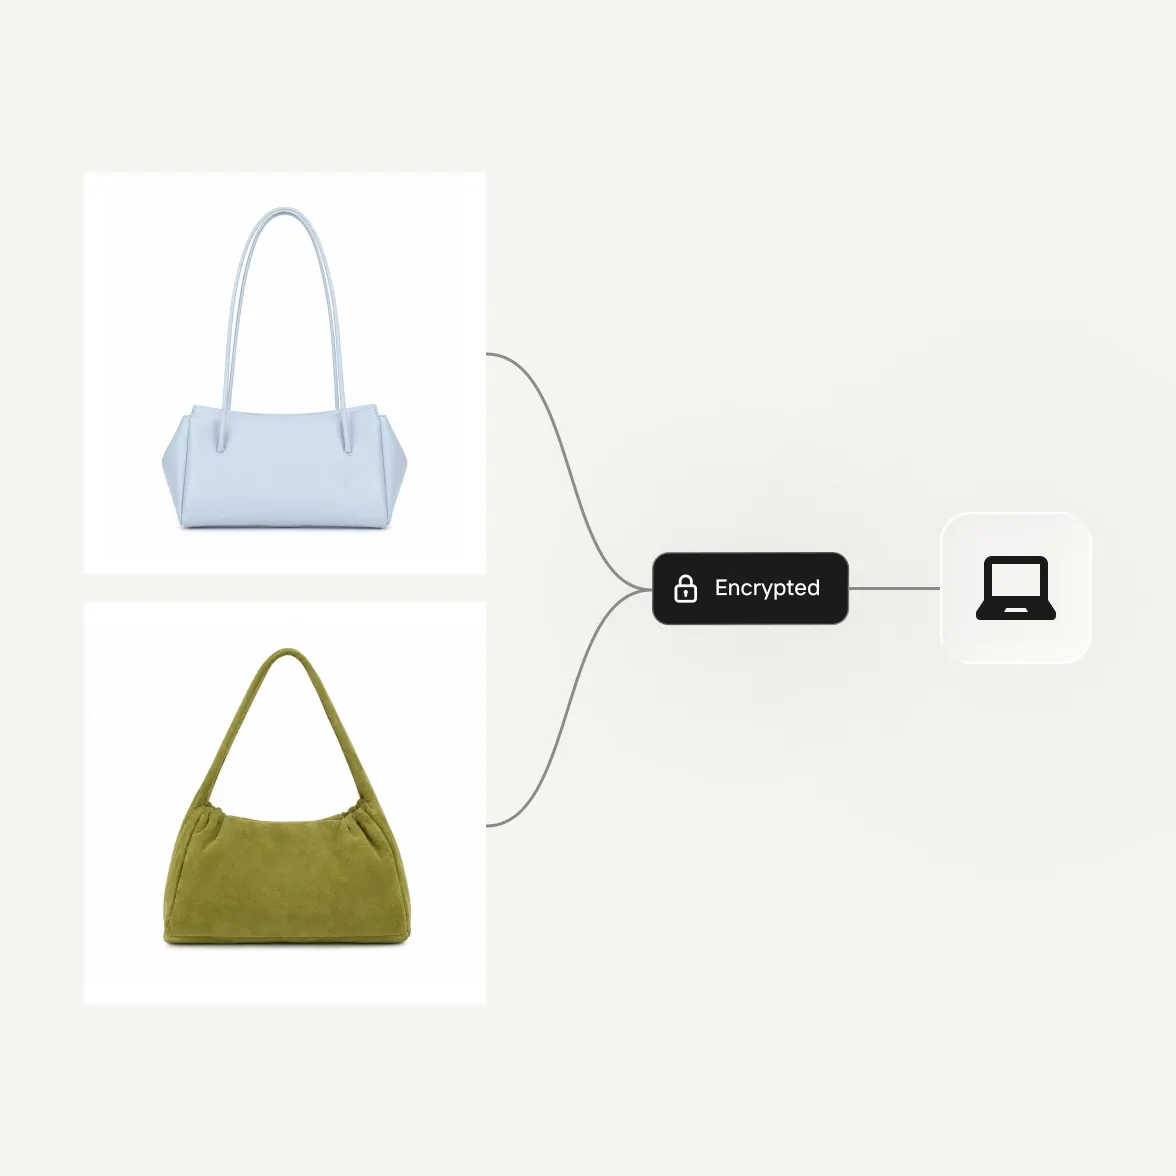
  • Der gesamte Datenverkehr ist mit TLS 1.2 oder höher verschlüsselt und wird über Cloudflare verwaltet.

  • Daten im Ruhezustand werden auf Infrastrukturebene von unseren Cloud-Hosting-Anbietern verschlüsselt. (GCP und AWS)

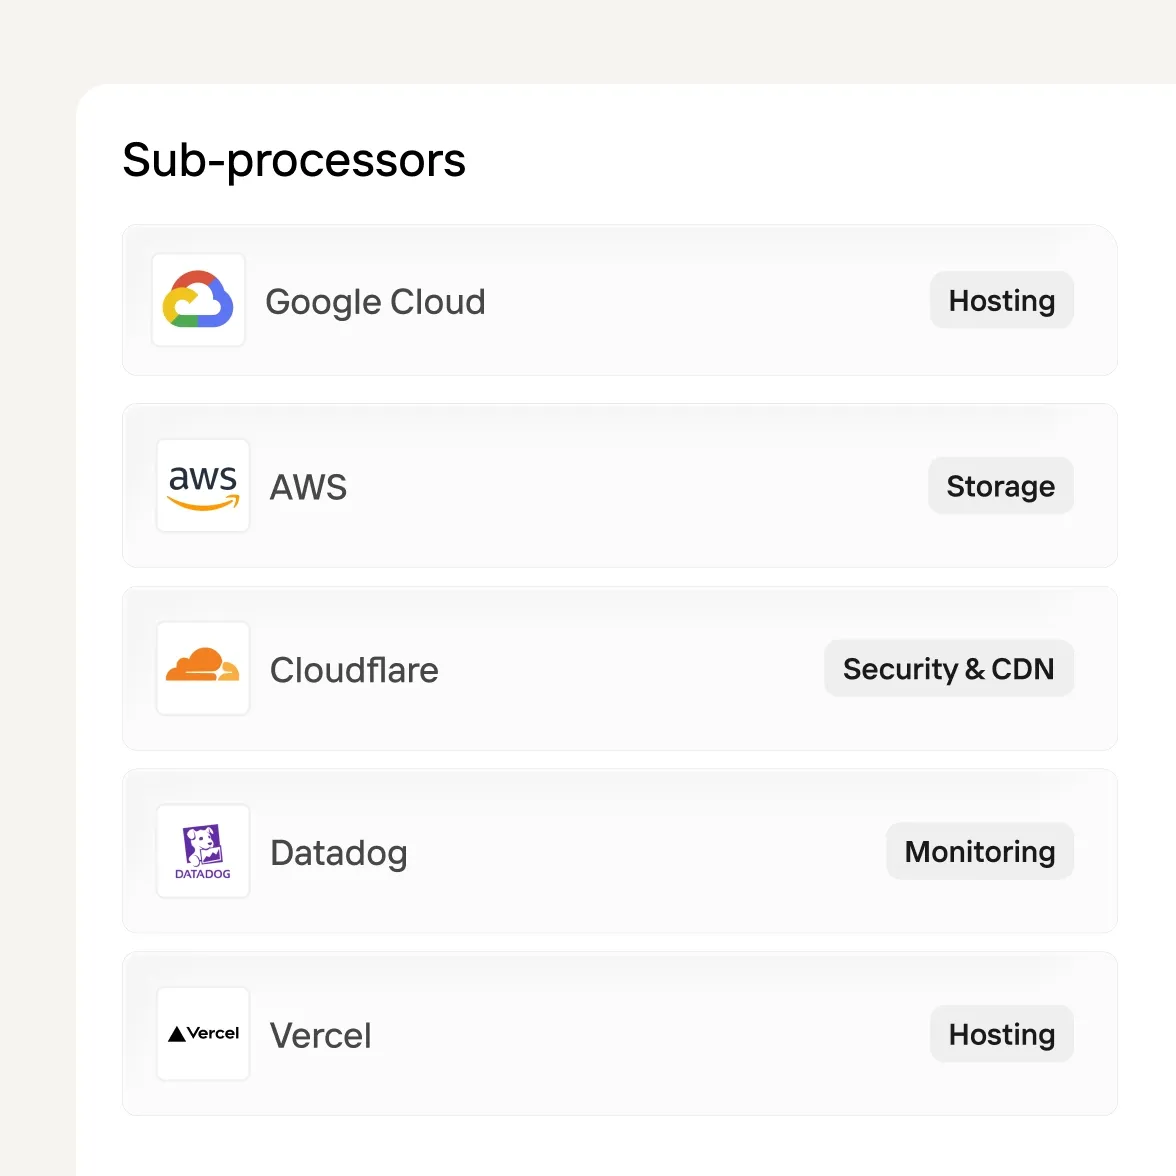
  • Die aktuelle Liste der Subunternehmer wird für API-Kunden veröffentlicht und regelmäßig aktualisiert, sobald sich die Liste ändert. GCP und AWS werden für Hosting und Speicherung genutzt, Cloudflare für CDN, Sicherheit und DNS, Datadog für Ereignisprotokollierung und API-Parameterprotokolle sowie Vercel für Hosting.

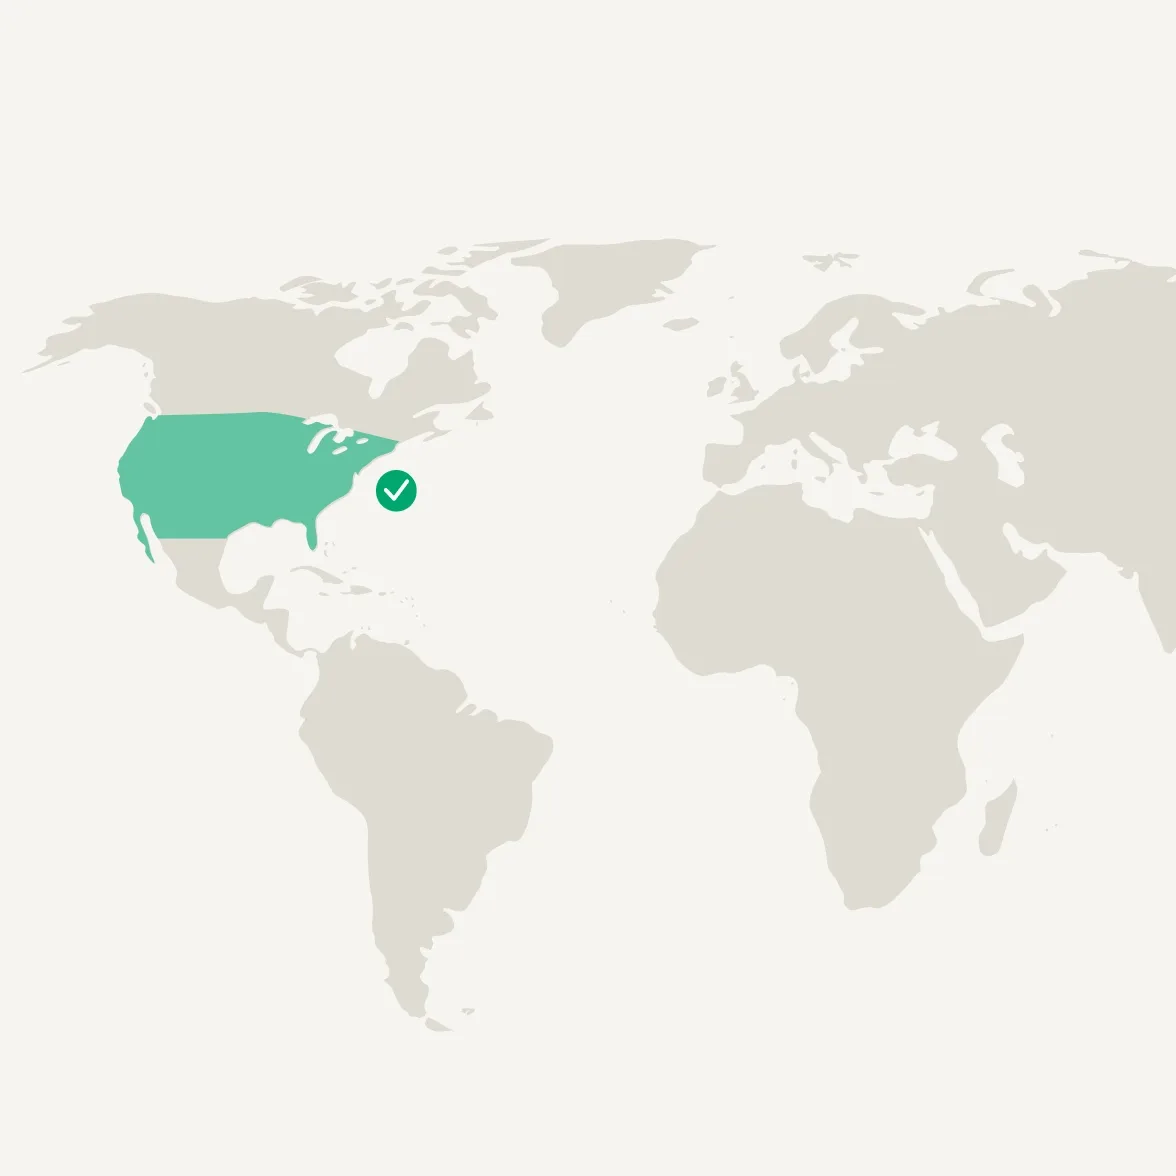
  • Unsere Infrastruktur läuft in den US. Eine ausschließliche Datenhaltung in der EU ist derzeit nicht verfügbar. Wenn regionale Datenhaltung eine Vertragsvoraussetzung ist, sprich das bitte frühzeitig mit dem Vertrieb ab, damit wir prüfen können, was möglich ist.

API-Aufrufe synchronisieren
Governance und Vorfallreaktion

Dokumentierte Vorfallreaktion, einwandfreie Bilanz

Datenverarbeitungsvereinbarung

Datenverarbeitungsvereinbarung

Ein dokumentierter Prozess, der die sofortige Eindämmung, die Benachrichtigung bei DSGVO-Verstößen und die Analyse nach dem Vorfall abdeckt.

Erfolgsbilanz

Erfolgsbilanz

Ein Vorfall ist dokumentiert (Oktober 2024): eine 30-minütige Störung der Serviceverfügbarkeit. Es wurden keine Kundendaten kompromittiert. Der Vorfall wurde dokumentiert und gemäß unserem Incident-Response-Prozess überprüft.

Transparente Meldung von Datenschutzverletzungen

Transparente Meldung von Datenschutzverletzungen

Sollte es zu einer Datenpanne kommen, die deine persönlichen Daten betrifft, haben wir einen DSGVO-konformen Meldeprozess und halten uns strikt an unsere Informationspflichten.

Vertrauen & Sicherheit

Weltweit im Einsatz bei Marketing-Teams

Photoroom erfüllt die SOC 2 Typ 2 Standards für seine API und ist vollständig DSGVO-konform, sodass Sicherheit, Verfügbarkeit und Datenschutz gewährleistet sind.
Häufig gestellte Fragen

Ist Photoroom SOC 2-zertifiziert und was ist abgedeckt?

Ja. Photoroom verfügt über eine SOC 2 Type 2-Bescheinigung, die sich auf unseren API-Dienst bezieht. Der aktuellste Bericht (April 2026) und die aktuellen Kontrollen sind im Trust Center verfügbar. Falls dein Einkauf Nachweise für einen anderen Geltungsbereich benötigt, wende dich frühzeitig an das Vertriebsteam.

Ist Photoroom DSGVO-konform? Und gibt es eine AV-Vereinbarung?

Ja, beides. Wir arbeiten nach den Grundsätzen der DSGVO, führen eine dokumentierte Liste von Subunternehmern, haben einen definierten Prozess zur Meldung von Datenschutzverletzungen und anonymisieren personenbezogene Daten, bevor sie für das Training von Modellen verwendet werden. Für Enterprise-Kunden ist eine Vereinbarung zur Auftragsverarbeitung über dein Account-Team erhältlich.

Werden Kundenbilder aus der API verwendet, um die Modelle von Photoroom zu trainieren?

Das hängt von deinem Vertrag ab.

  • Enterprise-Verträge: standardmäßig nein. Ein Training findet nur statt, wenn dies ausdrücklich schriftlich vereinbart wurde.

  • Self-Service-Tarife für die API: Nein. Bilder, die über die API gesendet werden, werden nicht zum Trainieren von KI-Modellen verwendet.

  • Bei allen Tarifen werden Trainingsdaten und Produktionsdaten getrennt gespeichert. Der Zugriff auf Trainingsdaten ist nur Mitgliedern des ML-Teams erlaubt und jeder Zugriff wird protokolliert.

Wo werden Daten gespeichert und wie werden sie verschlüsselt?

Unsere Infrastruktur läuft in den USA auf der Google Cloud Platform und Amazon Web Services. Daten, die übertragen werden, sind mit TLS 1.2 oder höher verschlüsselt (verwaltet über Cloudflare). Daten im Ruhezustand werden auf Infrastrukturebene von GCP und AWS verschlüsselt. Eine ausschließliche Datenresidenz in der EU ist derzeit nicht verfügbar. Wenn regionale Datenresidenz eine Vertragsanforderung ist, sprich das frühzeitig mit dem Vertriebsteam an.

Wie lange werden Daten aufbewahrt?

Sync-API-Bilder werden sofort nach Rückgabe der Antwort gelöscht. Async-API-Bilder werden kurzzeitig gespeichert, während der Auftrag läuft, und anschließend gelöscht. Betriebsprotokolle werden nach 15 Tagen gelöscht. API-Zugriffsprotokolle werden ein Jahr lang aufbewahrt und stehen für Sicherheitsuntersuchungen und Prüfungsanfragen zur Verfügung.

Wer sind die Unterauftragsverarbeiter von Photoroom?

GCP und AWS werden für Hosting und Speicherung genutzt, Cloudflare für CDN, Sicherheit und DNS, Datadog für Ereignisprotokollierung und API-Parameterprotokolle sowie Vercel für Hosting. Die aktuelle Liste ist im Trust Center veröffentlicht.

Gab es bei Photoroom jemals einen Sicherheitsvorfall?

Ein Vorfall wurde verzeichnet (Oktober 2024): eine 30-minütige Störung der Serviceverfügbarkeit. Es wurden keine Kundendaten kompromittiert. Das Ereignis wurde dokumentiert und im Rahmen unseres Incident-Response-Prozesses überprüft.

Können App-Nutzer das Training ablehnen?

Ja. Nutzer der App können über einen Schalter in den Kontoeinstellungen festlegen, dass sie nicht zur Verbesserung des Modells beitragen. Wenn Daten zum Trainieren verwendet werden, werden personenbezogene Daten zuvor anonymisiert. Hinweis: Dies gilt unabhängig von der Zusage für API-Kunden, dass Bilder weder bei API-Tarifen für Self-Service noch bei API-Tarifen für Enterprise zum Trainieren von KI-Modellen verwendet werden.

Verkaufe schon beim ersten Eindruck

Erhalte in Sekunden verkaufsfertige Produktvisuals.