Passer au contenu

Un contrat pour chaque équipe de votre organisation

Un seul contrat, une seule facture, un seul pool de crédits partagé. Des espaces distincts avec des accès selon les rôles permettent de garder la finance visible, tout en laissant à chaque équipe la maîtrise de son travail.
Ce que vous obtenez

Conçu pour la façon dont les équipes Enterprise travaillent réellement

Gérez plusieurs équipes avec un seul contrat

Ajoutez une nouvelle gamme de produits, une région ou une équipe d’intégration sans renégocier de contrat. Chaque équipe travaille dans son propre espace de travail avec des rôles Propriétaire, Éditeur et Lecteur. Les équipes de marque verrouillent les modèles afin que les autres équipes modifient dans le respect des directives, garantissant ainsi la cohérence de la marque à grande échelle.

Attribution de l'utilisation par équipe

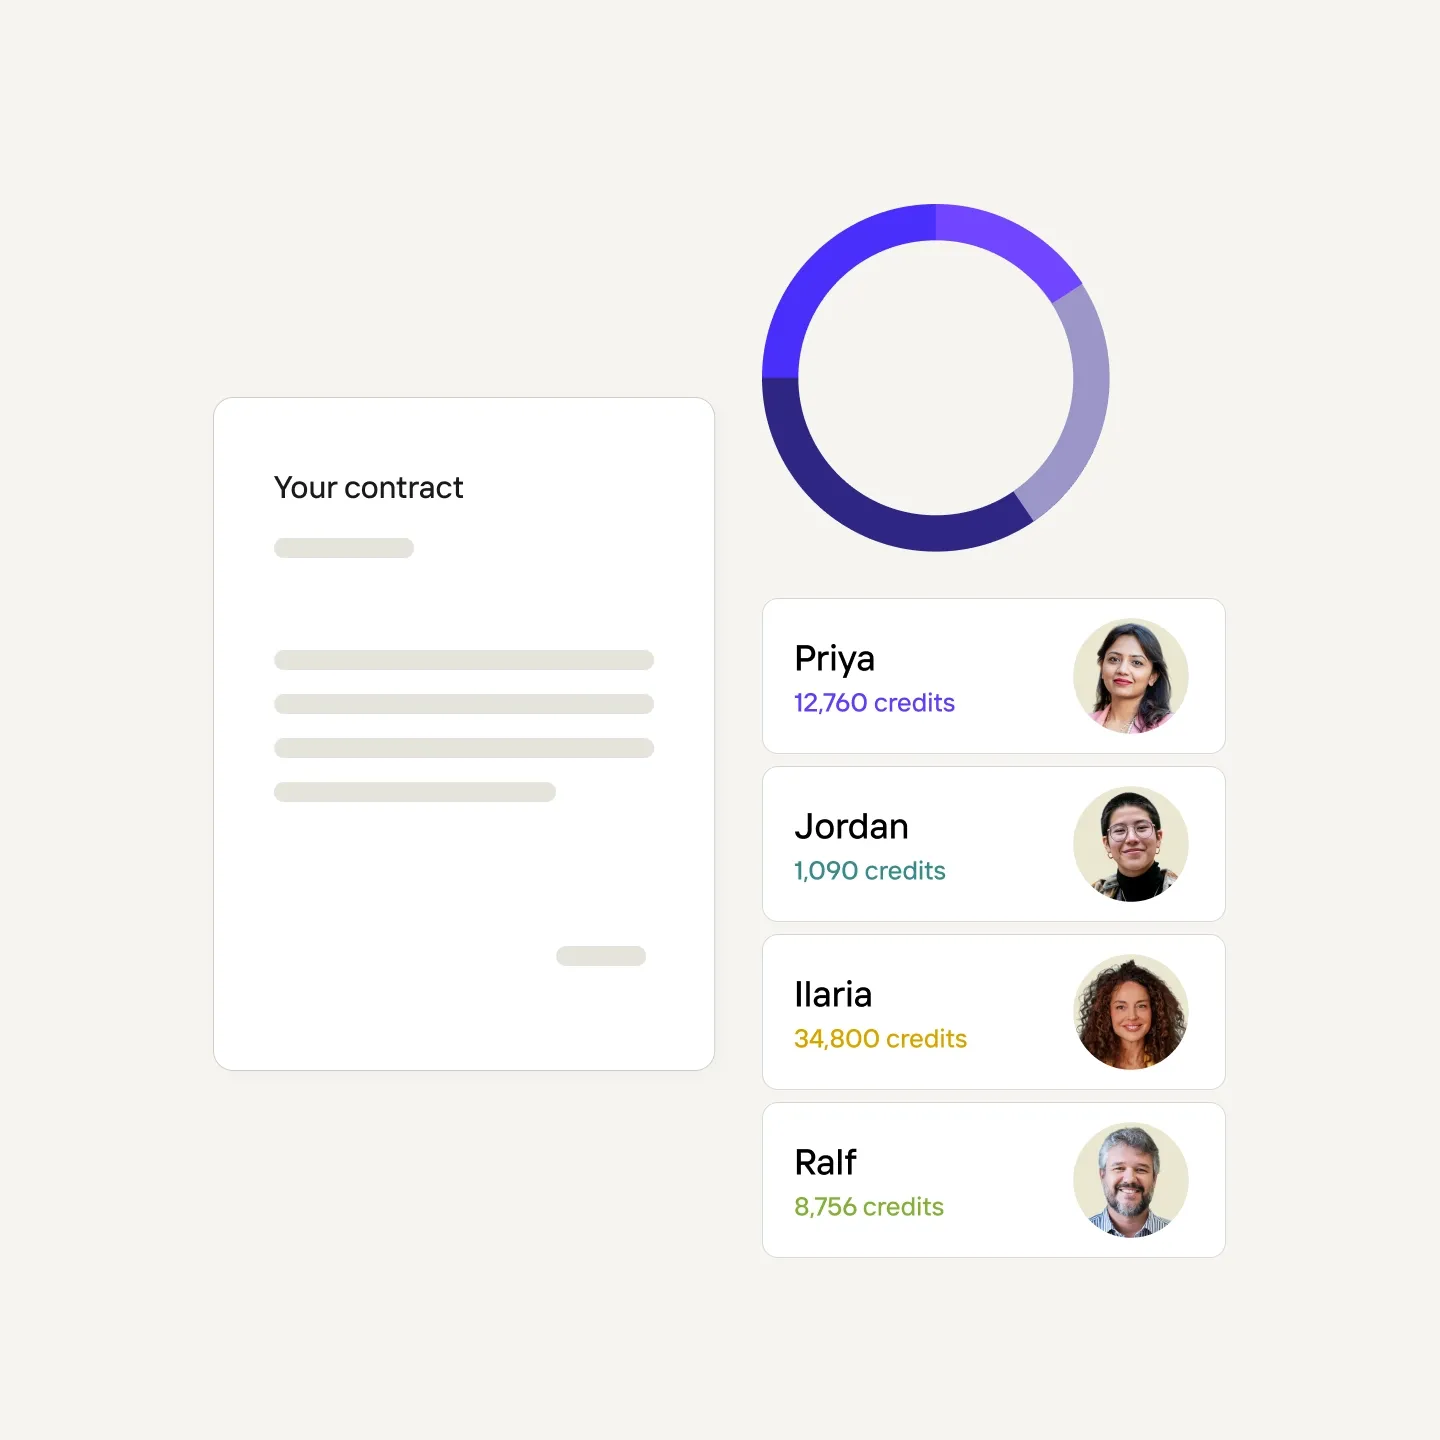
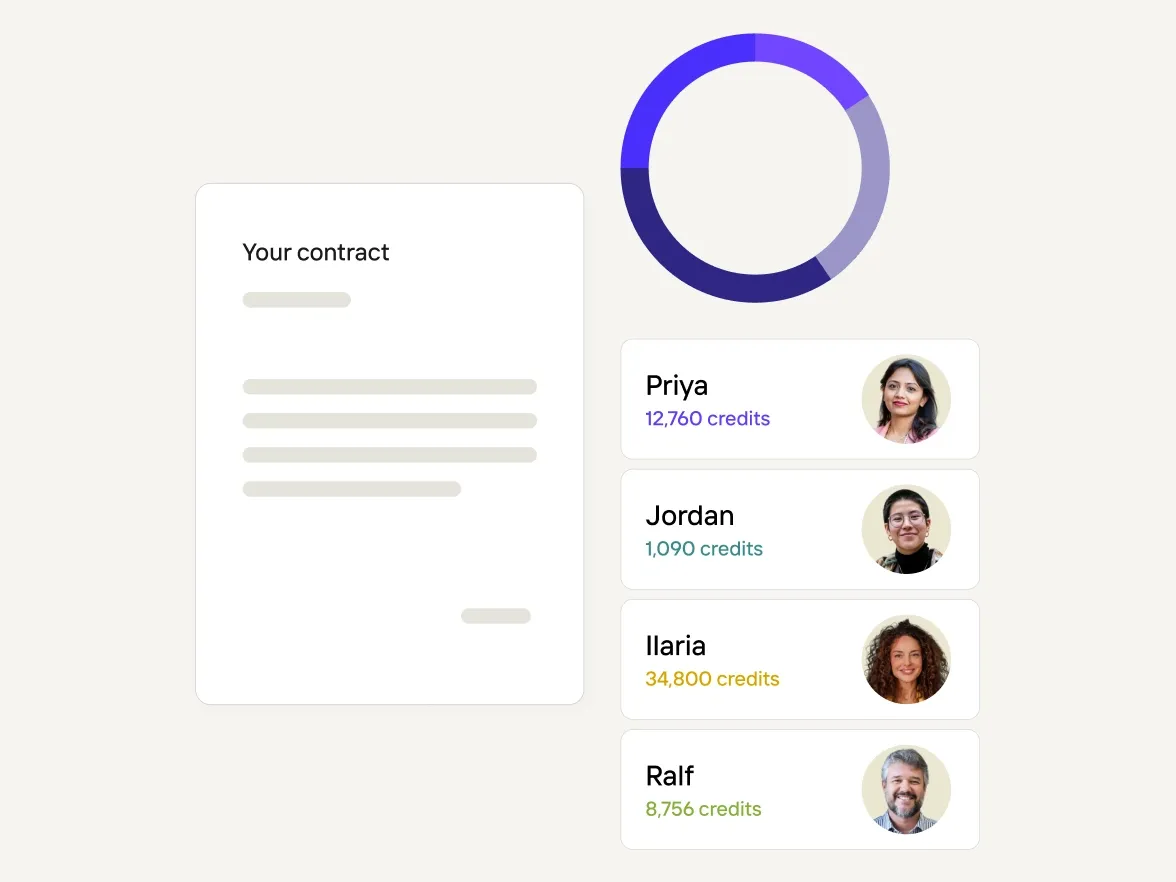
Chaque crédit est rattaché à l’équipe qui l’a utilisé, offrant à la finance une ventilation claire par équipe pour faciliter le rapprochement avec une facture unique.

Des contrôles validés par votre équipe de sécurité

Contrôles SOC 2 Type 2, gestion des données conforme au RGPD et contrôles d'identité adaptés à votre fournisseur d'identité (IdP).

Prise en main et assistance

Facturation et espaces d'équipe

Contrat

L'équipe principale détient le contrat

Les équipes secondaires sont reliées à l’équipe principale et consomment des crédits à partir de l’allocation partagée. L’équipe commerciale configure le lien lors de l’intégration et gère l’ajout d’équipes au fil du temps.

Facturation

Une seule facture, votre système de gestion comptable

Les factures sont traitées via Stripe. Pour les autres systèmes d'approvisionnement, contactez votre équipe de compte lors de la mise en place du contrat.

Rapports

Répartition de la consommation par équipe

La finance peut attribuer les dépenses à une ligne de produit, une région ou une intégration spécifique, avec une ventilation de l'utilisation par équipe et par période dès aujourd'hui.

Accès

Espaces distincts, accès contrôlé

Chaque équipe travaille dans son propre espace de travail avec un accès basé sur les rôles, ainsi le service financier voit les dépenses de toute l'organisation tandis que les équipes gardent leur travail séparé.

Conçu pour évoluer

Aucune surprise lors de votre audit de sécurité
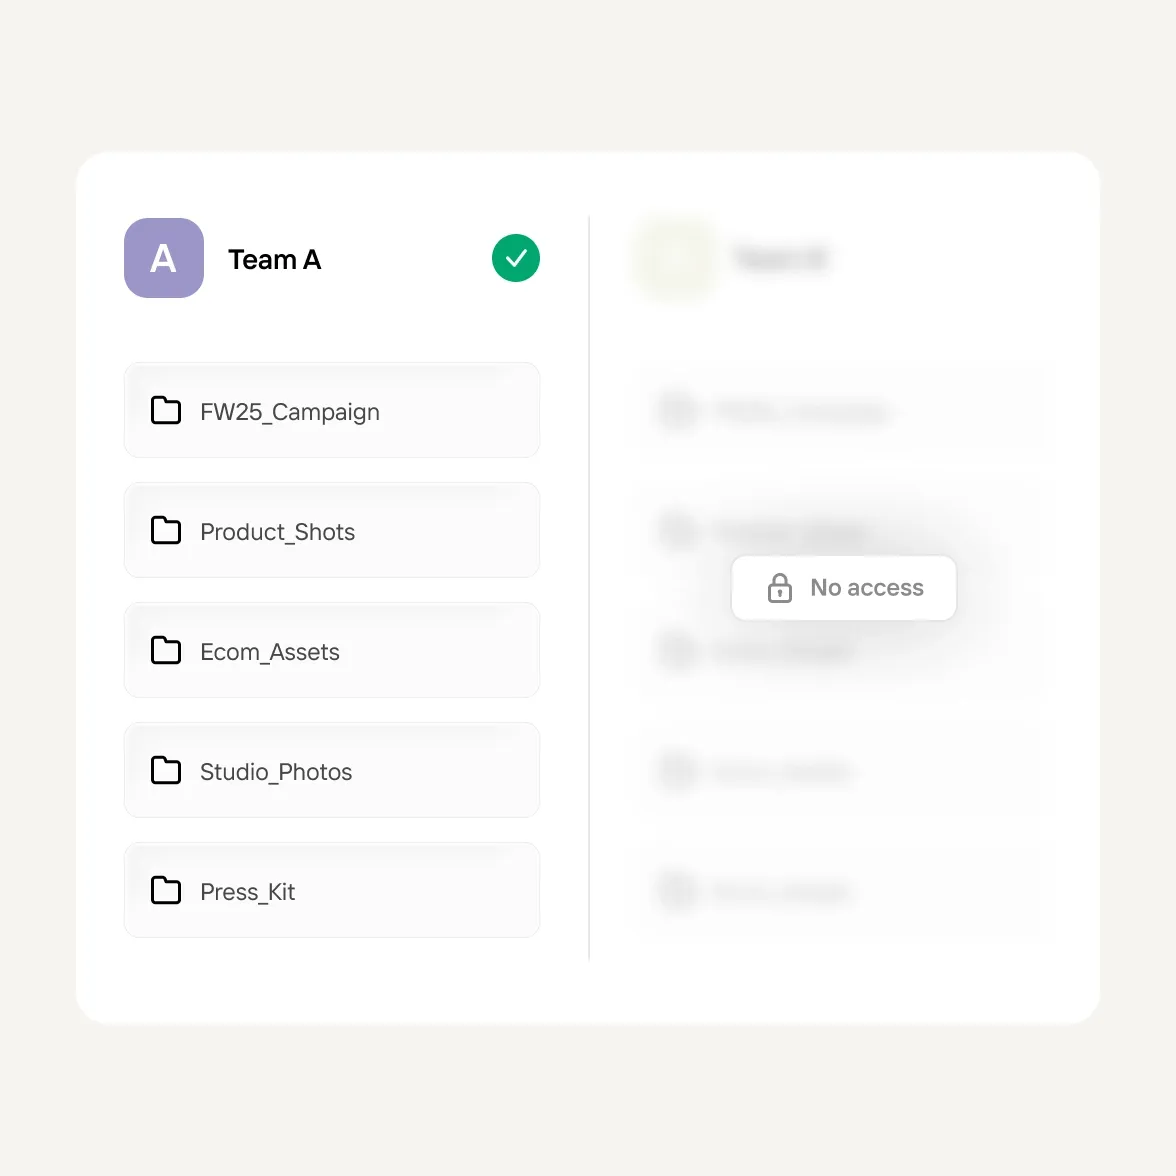
  • Les espaces, projets et éléments de marque sont associés à l’équipe qui en est propriétaire. Les membres d’un espace ne peuvent pas voir les projets d’une autre équipe. Le partage entre équipes est facultatif et contrôlé par les propriétaires.

  • Connectez-vous via Google, Apple, Facebook ou avec votre e-mail et mot de passe. Pour les organisations utilisant Google Workspace, la connexion restreinte au domaine limite l'accès à l'espace de travail à vos comptes professionnels.

  • Certifié SOC 2 Type 2, avec le rapport le plus récent d'avril 2026. Traitement des données conforme au RGPD. DPA disponible sur demande pour les clients Enterprise.

Isolation des données de l'espace de travail
Confiance et sécurité

Plébiscité par les équipes marketing du monde entier

Photoroom répond aux normes SOC 2 Type 2 pour son API et est entièrement conforme au RGPD, garantissant une sécurité, une disponibilité et une confidentialité des données renforcées.
Questions fréquemment posées

Photoroom est-il certifié SOC 2 ?

Oui, certifié SOC 2 Type 2 (périmètre API). Le rapport le plus récent date d’avril 2026. La liste des sous-traitants, le DPA, le processus de gestion des incidents et la politique de chiffrement sont disponibles sur trust.photoroom.com.

Pour les comptes Enterprise avec plusieurs équipes, peut-on contrôler quelles équipes ont accès à quelles données ?

Oui, au niveau de l’espace d’équipe. Les espaces, projets et éléments de marque sont propres à l’équipe qui les possède, et les membres d’une équipe ne peuvent pas voir les projets d’une autre équipe. Le contrôle d’accès au niveau des dossiers au sein d’un même espace est une limite connue pour les organisations ayant plusieurs unités commerciales. Si cela impacte la façon dont vos équipes doivent fonctionner, signalez-le à votre équipe de compte afin que cela soit pris en compte dans les priorités.

Comment la consommation de crédits est-elle suivie par clé API ou par équipe ?

Des rapports de consommation par équipe sont disponibles dès aujourd'hui, détaillés par équipe et par période. Des analyses par clé API et par point de terminaison sont en cours de développement, ainsi qu'un tableau de bord d'utilisation en libre-service pour les clients Enterprise.

Comment les clés API Photoroom sont-elles renouvelées ou révoquées ?

Les clés API sont valides indéfiniment par défaut, et de nouvelles clés peuvent être créées à tout moment. La révocation et la rotation des clés sont gérées par votre équipe de compte sur demande. La rotation automatisée est prévue sur la feuille de route.

Quels journaux d'audit Photoroom propose-t-il ?

Les journaux d'accès à l'API sont conservés pendant un an et les journaux d'opérations pendant quinze jours. Pour toute demande de conformité nécessitant des journaux spécifiques, veuillez contacter votre équipe de compte.

Photoroom prend-il en charge l’authentification unique (SSO) avec Okta ou d’autres fournisseurs d’identité d’entreprise ?

Photoroom prend actuellement en charge la connexion SSO avec Google. Si l’authentification SSO est importante pour votre déploiement, signalez-le à votre équipe de compte afin que cela soit pris en compte dans la priorisation.

Photoroom prend-il en charge l’authentification multifacteur (MFA) ?

L’authentification multifacteur native n’est pas disponible sur la plateforme actuellement. Si votre organisation utilise Google Workspace, l’authentification multifacteur est appliquée de votre côté via les paramètres Google Workspace. Une fois la connexion SAML SSO disponible, l’authentification multifacteur sera appliquée par votre fournisseur d’identité.

Vendez dès le premier regard

Obtenez des visuels produits prêts à être publiés en quelques secondes.