Chuyển sang phần nội dung

Một hợp đồng cho mọi nhóm trong tổ chức của bạn

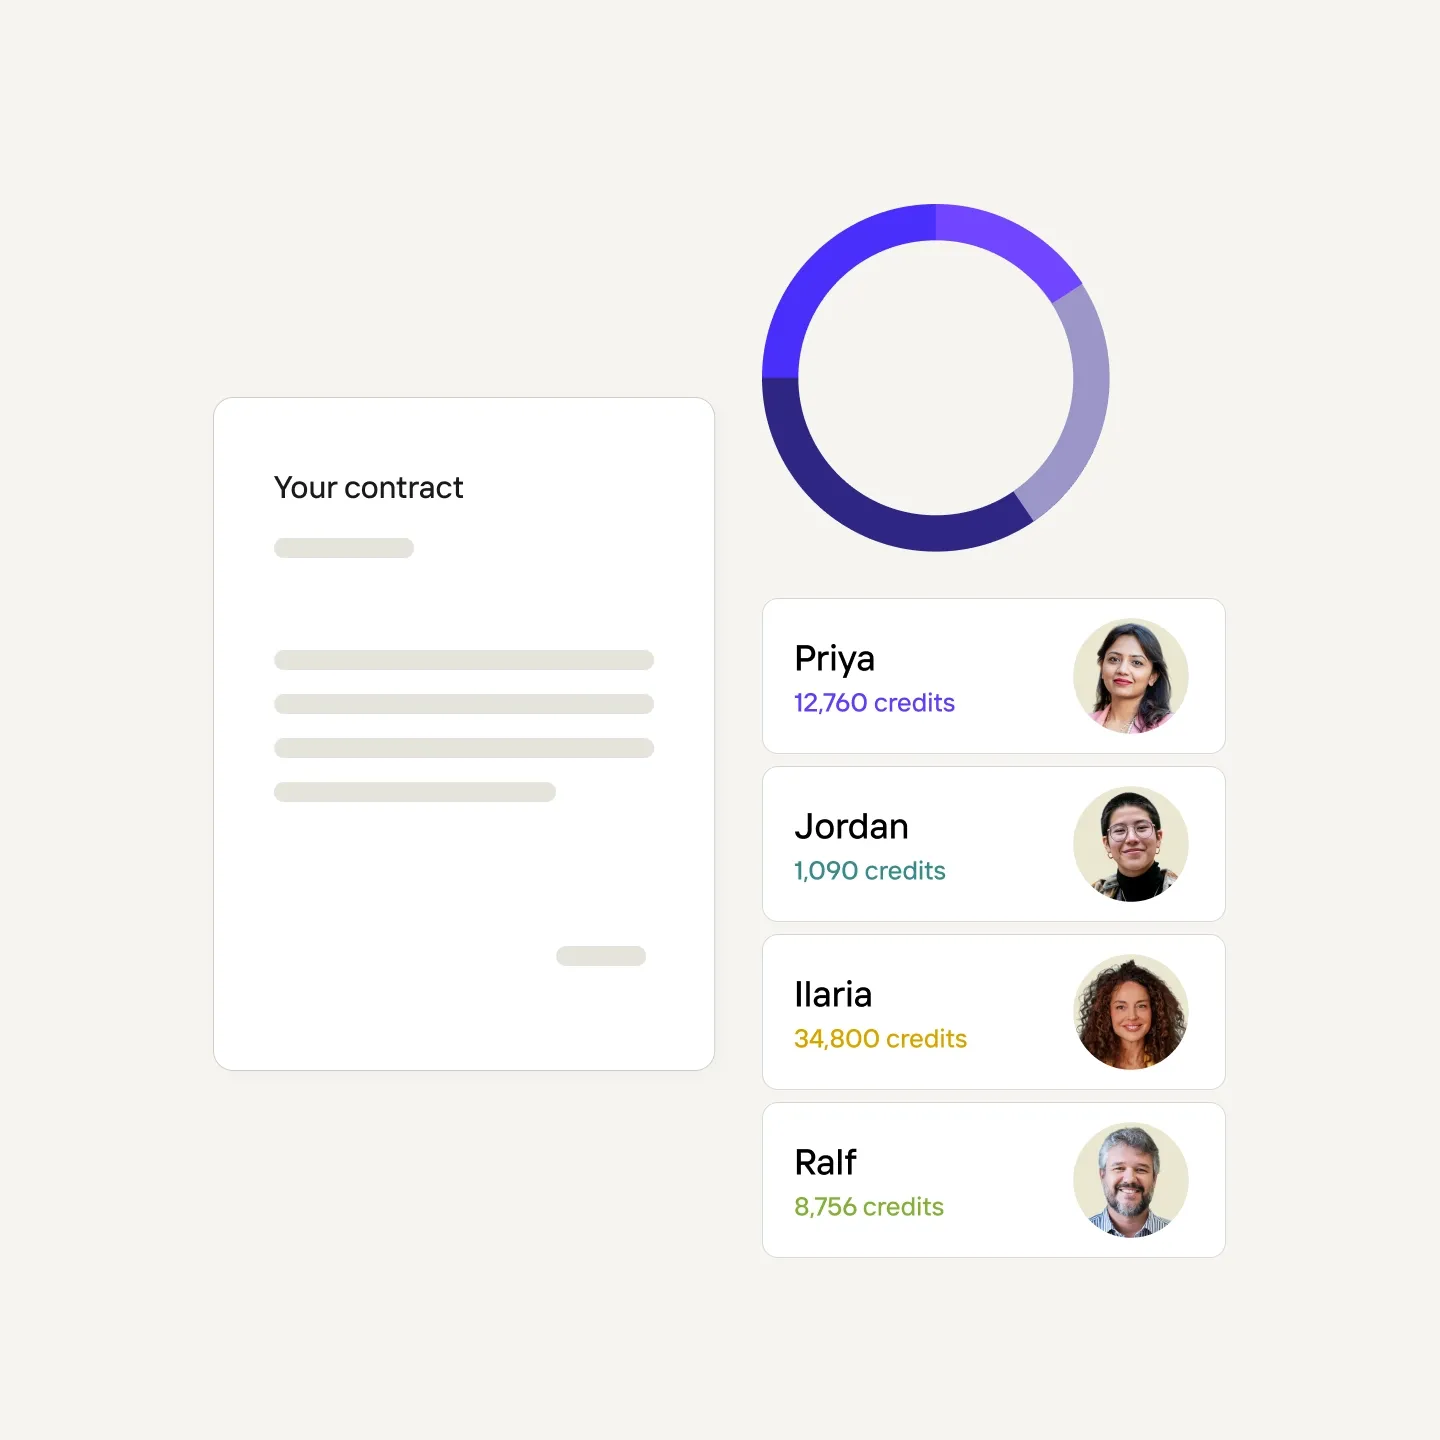
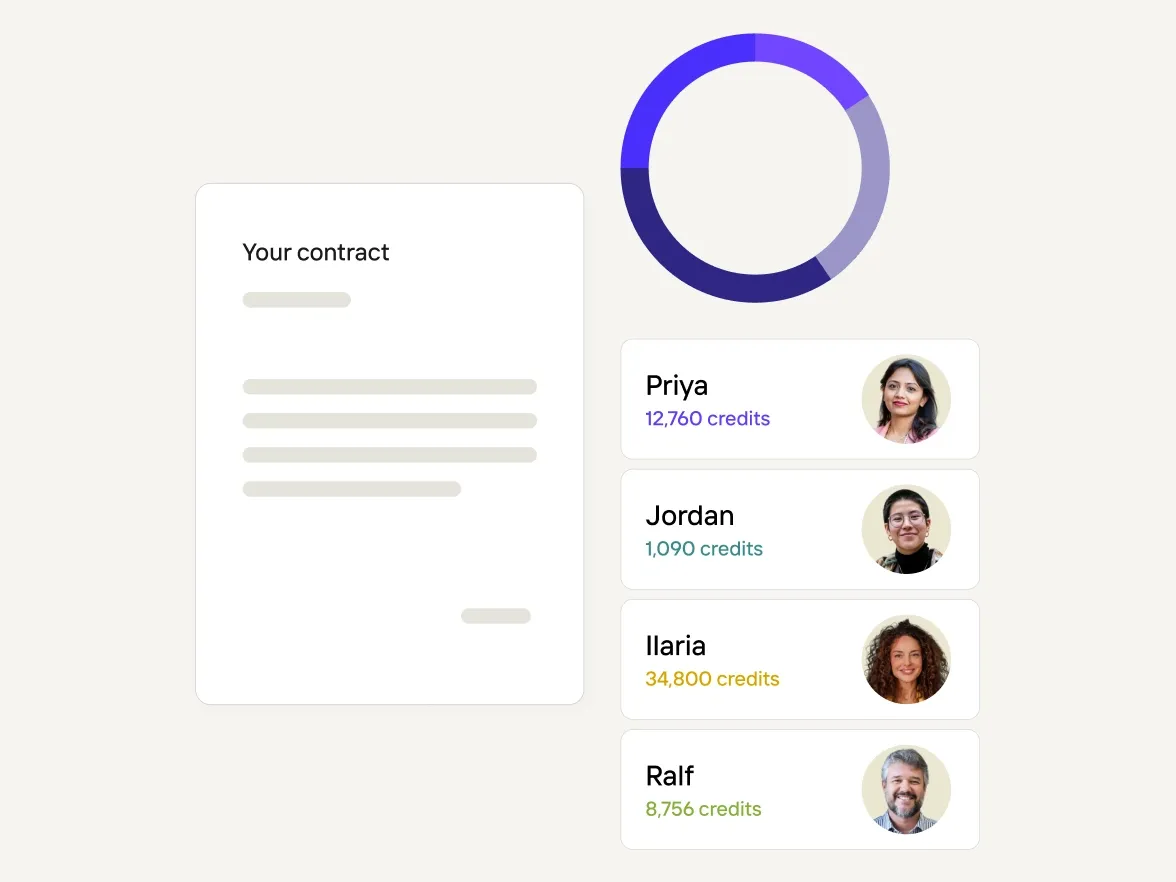
Một hợp đồng, một hóa đơn, một nguồn tín dụng dùng chung. Không gian làm việc riêng biệt với quyền truy cập theo vai trò giúp bạn kiểm soát tài chính, trong khi mỗi nhóm vẫn giữ quyền riêng tư cho công việc của mình.
Những gì bạn nhận được

Được xây dựng phù hợp với cách các nhóm Enterprise thực sự làm việc

Quản lý nhiều nhóm chỉ với một hợp đồng

Thêm dòng sản phẩm, khu vực hoặc nhóm tích hợp mới mà không cần thương lượng hợp đồng mới. Mỗi nhóm làm việc trong không gian làm việc riêng với các vai trò Chủ sở hữu, Biên tập viên và Người xem. Nhóm thương hiệu khóa các mẫu để các nhóm khác chỉnh sửa theo đúng hướng dẫn, đảm bảo tính nhất quán thương hiệu ở quy mô lớn.

Phân bổ mức sử dụng theo từng nhóm

Mỗi tín dụng đều được truy vết về nhóm đã sử dụng, giúp bộ phận tài chính có cái nhìn rõ ràng về từng nhóm để đối chiếu với một hóa đơn chung.

Các kiểm soát được đội ngũ bảo mật của bạn phê duyệt

Kiểm soát SOC 2 Type 2, xử lý dữ liệu tuân thủ GDPR và kiểm soát danh tính được giới hạn theo IdP của bạn.

Hướng dẫn & hỗ trợ

Thanh toán & không gian làm việc nhóm

Hợp đồng

Nhóm chính sở hữu hợp đồng

Các nhóm phụ liên kết với nhóm chính và sử dụng tín dụng từ phân bổ chung. Bộ phận bán hàng thiết lập việc liên kết này trong quá trình giới thiệu và quản lý việc thêm nhóm theo thời gian.

Thanh toán

Một hóa đơn, hệ thống AP của bạn

Hóa đơn được xử lý qua Stripe. Đối với các hệ thống mua sắm khác, hãy liên hệ với nhóm tài khoản của bạn khi thiết lập hợp đồng.

Báo cáo

Phân tích mức tiêu thụ theo từng nhóm

Bộ phận tài chính có thể phân bổ chi tiêu cho từng dòng sản phẩm, khu vực hoặc tích hợp cụ thể, với số liệu sử dụng hiện được tách riêng theo từng nhóm và từng khoảng thời gian.

Truy cập

Không gian làm việc riêng biệt, kiểm soát truy cập

Mỗi nhóm làm việc trong không gian riêng với quyền truy cập dựa trên vai trò, vì vậy bộ phận Tài chính có thể xem chi tiêu trên toàn tổ chức trong khi các nhóm vẫn giữ công việc của mình tách biệt.

Thiết kế để mở rộng quy mô

Không có bất ngờ nào trong quá trình kiểm tra bảo mật của bạn
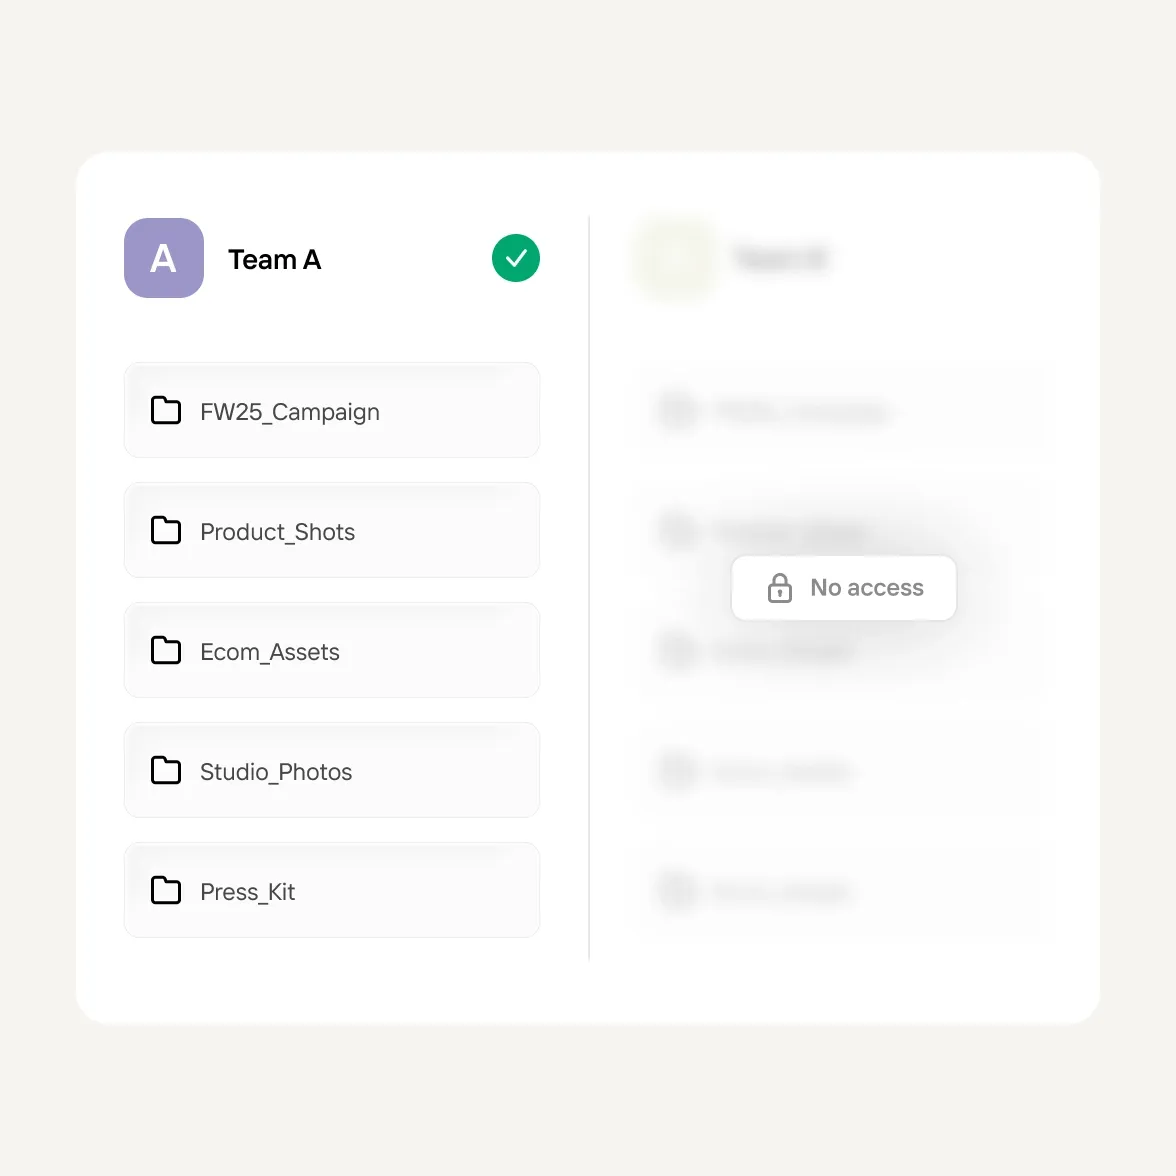
  • Không gian làm việc, dự án và tài sản thương hiệu đều thuộc phạm vi của nhóm sở hữu chúng. Thành viên của một không gian làm việc nhóm không thể xem các dự án của nhóm khác. Việc chia sẻ giữa các nhóm là tùy chọn và được kiểm soát bởi Chủ sở hữu.

  • Đăng nhập bằng Google, Apple, Facebook hoặc email và mật khẩu. Đối với các tổ chức sử dụng Google Workspace, đăng nhập giới hạn theo miền sẽ chỉ cho phép truy cập workspace bằng tài khoản công ty của bạn.

  • Được chứng nhận SOC 2 Type 2, với báo cáo mới nhất từ tháng 4 năm 2026. Xử lý dữ liệu tuân thủ GDPR. Hợp đồng DPA có sẵn theo yêu cầu cho khách hàng Enterprise.

Cách ly dữ liệu không gian làm việc
Tin cậy & Bảo mật

Được các đội ngũ marketing trên toàn thế giới tin dùng

Photoroom đáp ứng tiêu chuẩn SOC 2 Type 2 cho API và tuân thủ đầy đủ GDPR, đảm bảo an toàn, khả năng sẵn sàng và quyền riêng tư dữ liệu mạnh mẽ.
Câu hỏi thường gặp

Photoroom có được chứng nhận SOC 2 không?

Ye, đã được chứng nhận SOC 2 Type 2 (phạm vi API). Báo cáo gần nhất là từ tháng 4 năm 2026. Danh sách các bên xử lý phụ, DPA, quy trình phản hồi sự cố và chính sách mã hóa đều có tại trust.photoroom.com.

Với các tài khoản Enterprise có nhiều nhóm, bạn có thể kiểm soát nhóm nào được xem dữ liệu nào không?

Có, ở cấp độ không gian làm việc của nhóm. Không gian làm việc, dự án và tài sản thương hiệu đều thuộc phạm vi của nhóm sở hữu chúng, và thành viên của một nhóm sẽ không thể xem các dự án của nhóm khác. Việc kiểm soát quyền truy cập ở cấp thư mục trong cùng một không gian làm việc hiện vẫn còn thiếu đối với các tổ chức có nhiều đơn vị kinh doanh. Nếu điều này ảnh hưởng đến cách các nhóm của bạn cần vận hành, hãy trao đổi với nhóm phụ trách tài khoản của bạn để vấn đề này được ưu tiên xem xét.

Việc sử dụng tín dụng được theo dõi theo khóa API hay theo nhóm như thế nào?

Báo cáo mức sử dụng theo từng nhóm đã có sẵn, được phân tách theo nhóm và khoảng thời gian. Phân tích chi tiết theo từng API key và từng endpoint đang được phát triển, cùng với bảng điều khiển tự phục vụ cho khách hàng Enterprise.

Khóa API của Photoroom được luân phiên hoặc thu hồi như thế nào?

Các khóa API mặc định có hiệu lực vô thời hạn và bạn có thể tạo khóa mới bất cứ lúc nào. Việc thu hồi và thay đổi khóa sẽ được đội ngũ hỗ trợ tài khoản của bạn xử lý theo yêu cầu. Việc tự động thay đổi khóa đang nằm trong lộ trình phát triển.

Photoroom cung cấp những loại nhật ký kiểm tra nào?

Nhật ký truy cập API được lưu giữ trong một năm và nhật ký hoạt động trong mười lăm ngày. Nếu bạn cần kiểm tra tuân thủ với các bản ghi nhật ký cụ thể, hãy gửi yêu cầu cho nhóm tài khoản của bạn.

Photoroom có hỗ trợ SSO với Okta hoặc các nhà cung cấp nhận dạng doanh nghiệp khác không?

Hiện tại, Photoroom hỗ trợ đăng nhập một lần (SSO) với Google. Nếu SSO quan trọng cho việc triển khai của bạn, hãy thông báo cho nhóm tài khoản của bạn để họ có thể ưu tiên xem xét.

Photoroom có hỗ trợ xác thực đa yếu tố (MFA) không?

Hiện tại, nền tảng chưa hỗ trợ xác thực đa yếu tố (MFA) gốc. Nếu tổ chức của bạn sử dụng Google Workspace, MFA sẽ được áp dụng từ phía bạn thông qua cài đặt Google Workspace. Khi SAML SSO được triển khai, MFA sẽ được áp dụng thông qua nhà cung cấp danh tính của bạn.

Bắt đầu bán hàng ngay từ cái nhìn đầu tiên

Tạo hình ảnh sản phẩm sẵn sàng đăng bán chỉ trong vài giây.