Перейти к содержанию

Один контракт для каждой команды в твоей организации

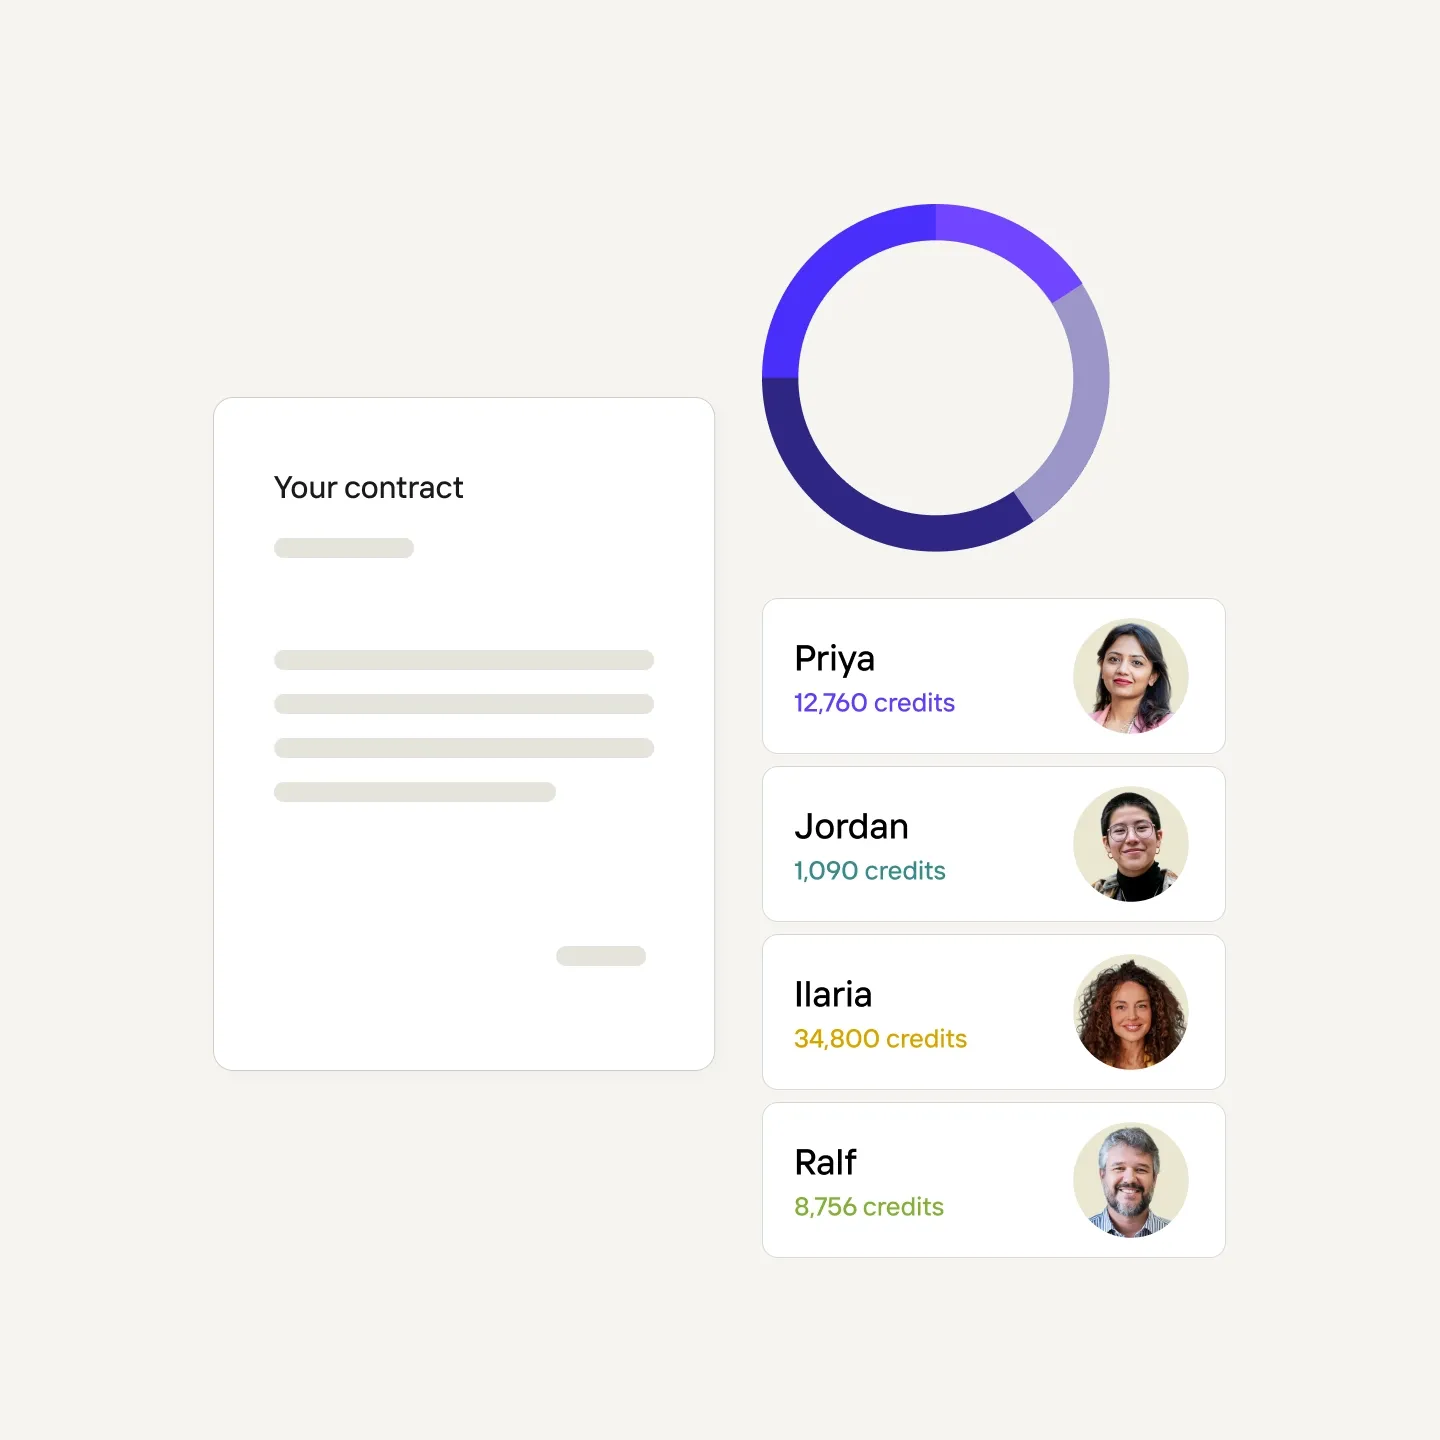
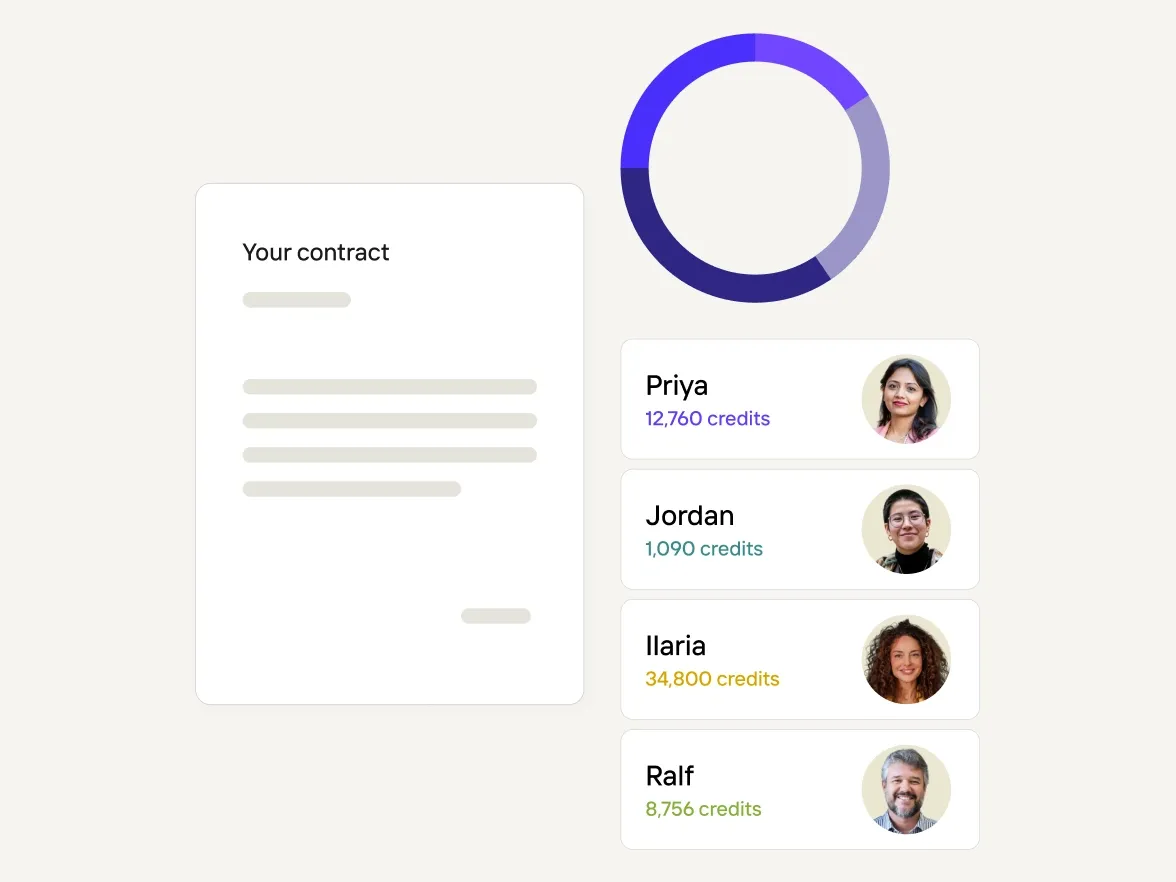
Один контракт, один счет, общий кредитный пул. Отдельные рабочие пространства с ролевым доступом: финансы всегда на виду, а работа каждой команды остается только их делом.
Что ты получаешь

Создано для того, как на самом деле работают команды Enterprise

Управляй несколькими командами по одному контракту

Добавь новую продуктовую линейку, регион или интеграционную команду без заключения нового контракта. Каждая команда работает в своём рабочем пространстве с ролями владельца, редактора и зрителя. Команды бренда блокируют шаблоны, чтобы другие команды редактировали их только в рамках правил, сохраняя единый стиль бренда в масштабе.

Атрибуция использования по командам

Каждый кредит отслеживается до команды, которая его использовала, что даёт финансам прозрачную разбивку по командам для сверки с одним общим счётом.

Контролли, которые одобряет твоя команда безопасности

Контроли SOC 2 Type 2, обработка данных в соответствии с требованиями GDPR и управление идентификацией, ограниченное вашим IdP.

Онбординг и поддержка

Оплата и рабочие пространства команды

Контракт

Основная команда отвечает за контракт

Вспомогательные команды связываются с основной командой и используют кредиты из общего пула. Отдел продаж настраивает связь при онбординге и управляет добавлением команд со временем.

Оплата

Один счет — твоя AP-система

Счета проходят через Stripe. Для других систем закупок свяжись с командой аккаунта при оформлении контракта.

Отчётность

Разбивка потребления по командам

Финансовый отдел может распределять расходы по конкретной продуктовой линии, региону или интеграции, а использование сегодня разбивается по командам и временным периодам.

Доступ

Отдельные рабочие пространства, управляемый доступ

Каждая команда работает в своём рабочем пространстве с доступом по ролям, поэтому финансы видят расходы всей организации, а команды сохраняют свою работу отдельно.

Создано для масштабирования

Без неожиданных результатов при проверке безопасности
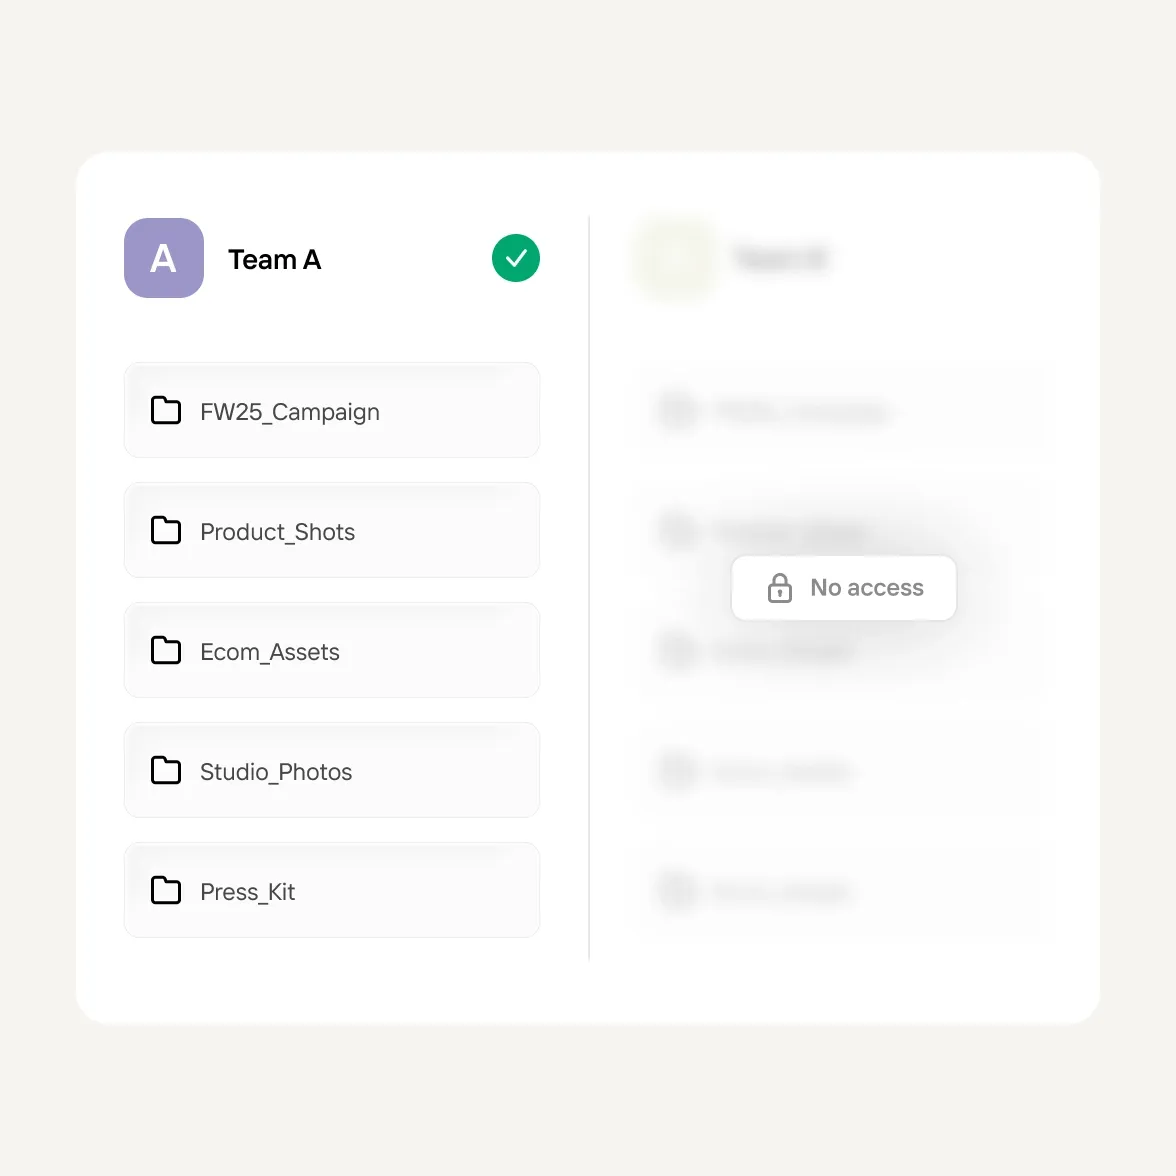
  • Рабочие пространства, проекты и брендовые ресурсы принадлежат команде, которой они управляются. Участники одного рабочего пространства не видят проекты других команд. Совместное использование между командами возможно только по желанию и контролируется владельцами.

  • Войди через Google, Apple, Facebook или с помощью электронной почты и пароля. Для организаций, использующих Google Workspace, вход с ограничением по домену позволяет получить доступ к рабочему пространству только с корпоративных аккаунтов.

  • SOC 2 Type 2 сертифицировано, последний отчет — апрель 2026 года. Обработка данных в соответствии с требованиями GDPR. DPA предоставляется по запросу для клиентов Enterprise.

Изоляция данных рабочего пространства
Доверие и безопасность

Нам доверяют маркетинговые команды по всему миру

Photoroom соответствует стандарту SOC 2 Type 2 для своего API и полностью соответствует требованиям GDPR, обеспечивая высокий уровень безопасности, доступности и конфиденциальности данных.
Часто задаваемые вопросы

Photoroom имеет сертификат SOC 2?

Да, сертифицировано по SOC 2 Type 2 (в области API). Последний отчет — за апрель 2026 года. Список субпроцессоров, DPA, процесс реагирования на инциденты и политика шифрования доступны на trust.photoroom.com.

В аккаунтах Enterprise с несколькими командами можно ли управлять тем, какие данные видит каждая команда?

Да, на уровне рабочей области команды. Рабочие области, проекты и бренд-активы доступны только той команде, которой они принадлежат, и участники одной команды не видят проекты другой команды. Управление доступом на уровне папок внутри одной рабочей области — известная проблема для организаций с несколькими бизнес-единицами. Если это влияет на работу твоих команд, сообщи об этом своей команде по работе с клиентами, чтобы это учли при расстановке приоритетов.

Как отслеживается расход кредитов по ключу API или команде?

Отчёты по использованию для каждой команды доступны уже сегодня — с разбивкой по командам и периодам времени. Ведётся разработка детализированных отчётов по каждому API-ключу и каждому эндпоинту, а также панели самостоятельного отслеживания использования для клиентов Enterprise.

Как происходит ротация или отзыв API-ключей Photoroom?

API-ключи по умолчанию действуют без ограничения срока, и новые ключи можно создавать в любое время. Отзыв и ротация ключей осуществляются по запросу через вашу команду аккаунта. Автоматическая ротация находится в планах.

Какие журналы аудита доступны в Photoroom?

Журналы доступа к API хранятся в течение одного года, а журналы операций — пятнадцать дней. Если для проверки соответствия нужны определённые журналы, обратись к своей команде аккаунта.

Поддерживает ли Photoroom SSO с Okta или другими корпоративными провайдерами идентификации?

Photoroom сейчас поддерживает SSO через Google. Если для тебя важно наличие SSO при запуске, сообщи об этом своей команде по работе с аккаунтом, чтобы это учли при расстановке приоритетов.

Поддерживает ли Photoroom многофакторную аутентификацию (MFA)?

Встроенная многофакторная аутентификация сейчас не поддерживается на платформе. Если твоя организация использует Google Workspace, многофакторная аутентификация включается на вашей стороне через настройки Google Workspace. После запуска SAML SSO многофакторная аутентификация будет применяться через вашего провайдера идентификации.

Начни продавать с первого взгляда

Создавай фото товаров, готовые к размещению, за секунды.