Ir al contenido

Un solo contrato para cada equipo de tu organización

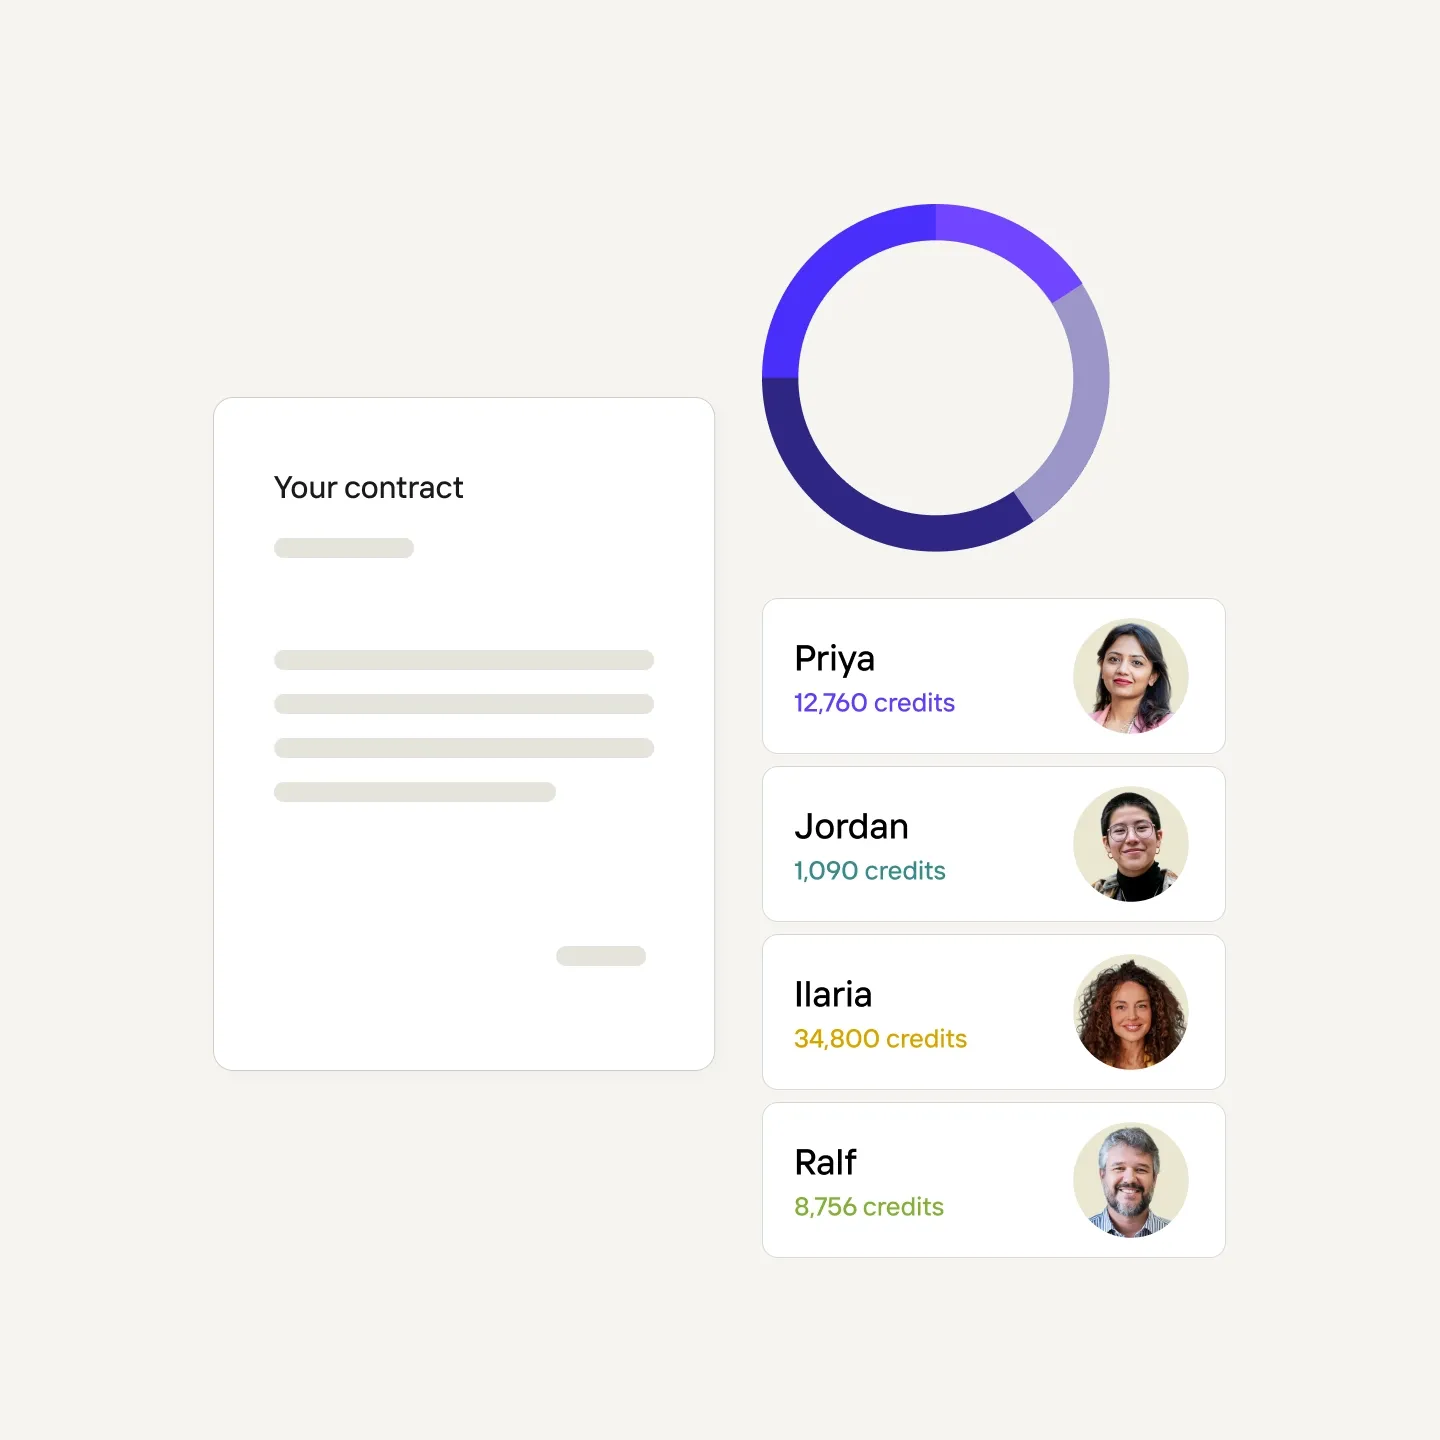
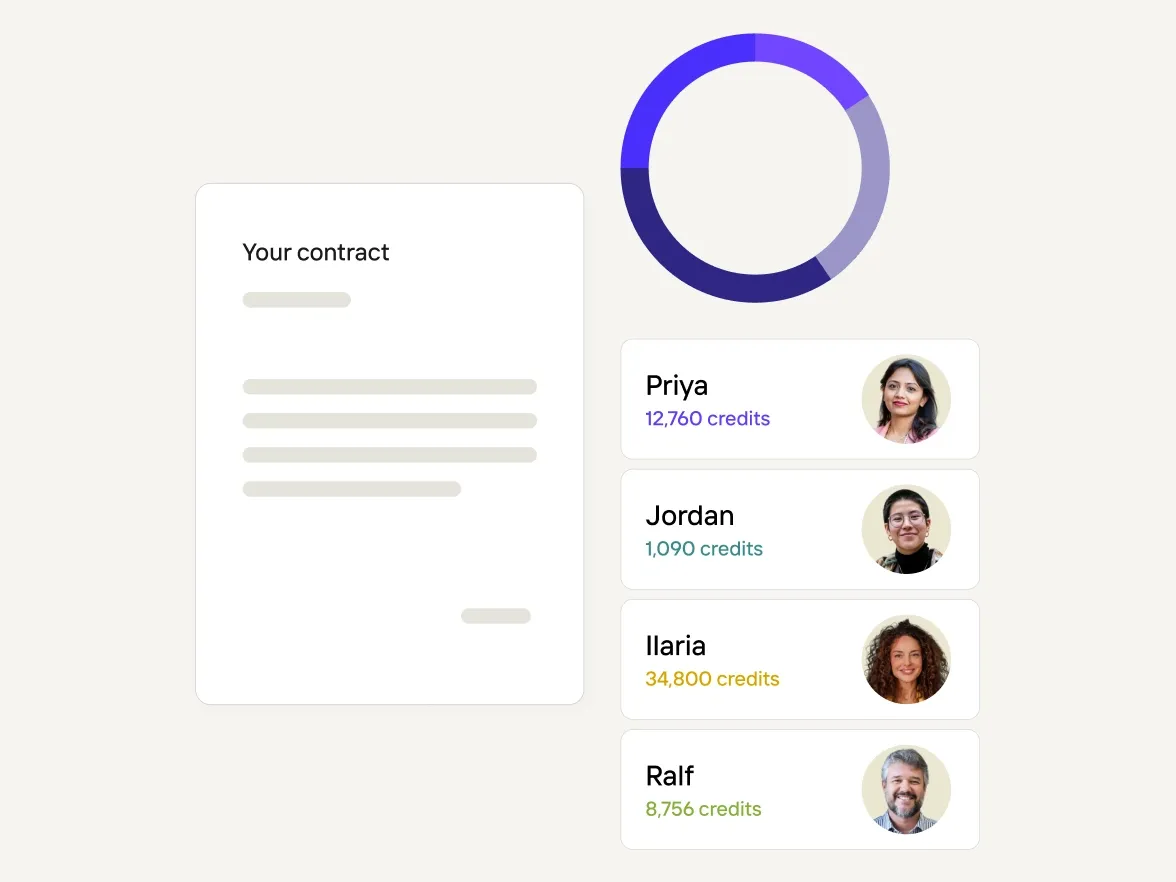
Un solo contrato, una sola factura y un solo fondo de créditos compartido. Espacios separados con acceso por roles mantienen las finanzas a la vista, mientras que el trabajo de cada equipo sigue siendo suyo.
Lo que obtienes

Pensado para la forma en que los equipos Enterprise realmente trabajan

Gestiona varios equipos con un solo contrato

Agrega una nueva línea de productos, región o equipo de integración sin negociar un nuevo contrato. Cada equipo trabaja en su propio espacio con roles de Owner, Editor y Viewer. Los equipos de marca bloquean las plantillas para que otros equipos editen dentro de las pautas, manteniendo la coherencia de la marca a gran escala.

Atribución de uso por equipo

Cada crédito se rastrea hasta el equipo que lo usó, lo que le da a finanzas un desglose claro por equipo para conciliar con una sola factura compartida.

Controles aprobados por tu equipo de seguridad

Controles SOC 2 Tipo 2, gestión de datos conforme al RGPD y controles de identidad vinculados a tu IdP.

Incorporación y soporte

Facturación y espacios de equipo

Contrato

El equipo principal es dueño del contrato

Los equipos subsidiarios se conectan al equipo principal y usan créditos de la asignación compartida. Ventas realiza la vinculación durante la incorporación y gestiona la suma de equipos con el tiempo.

Facturación

Una factura, tu sistema de cuentas por pagar

Las facturas se gestionan a través de Stripe. Para otros sistemas de compras, contacta a tu equipo de cuenta durante la configuración del contrato.

Reportes

Desglose de consumo por equipo

Finanzas puede atribuir el gasto a una línea de producto, región o integración específica, y el uso se desglosa por equipo y período en la actualidad.

Acceso

Espacios separados, acceso controlado

Cada equipo trabaja en su propio espacio con acceso según el rol, así Finanzas puede ver el gasto de toda la organización mientras los equipos mantienen su trabajo separado.

Listo para crecer

Sin sorpresas en tu revisión de seguridad
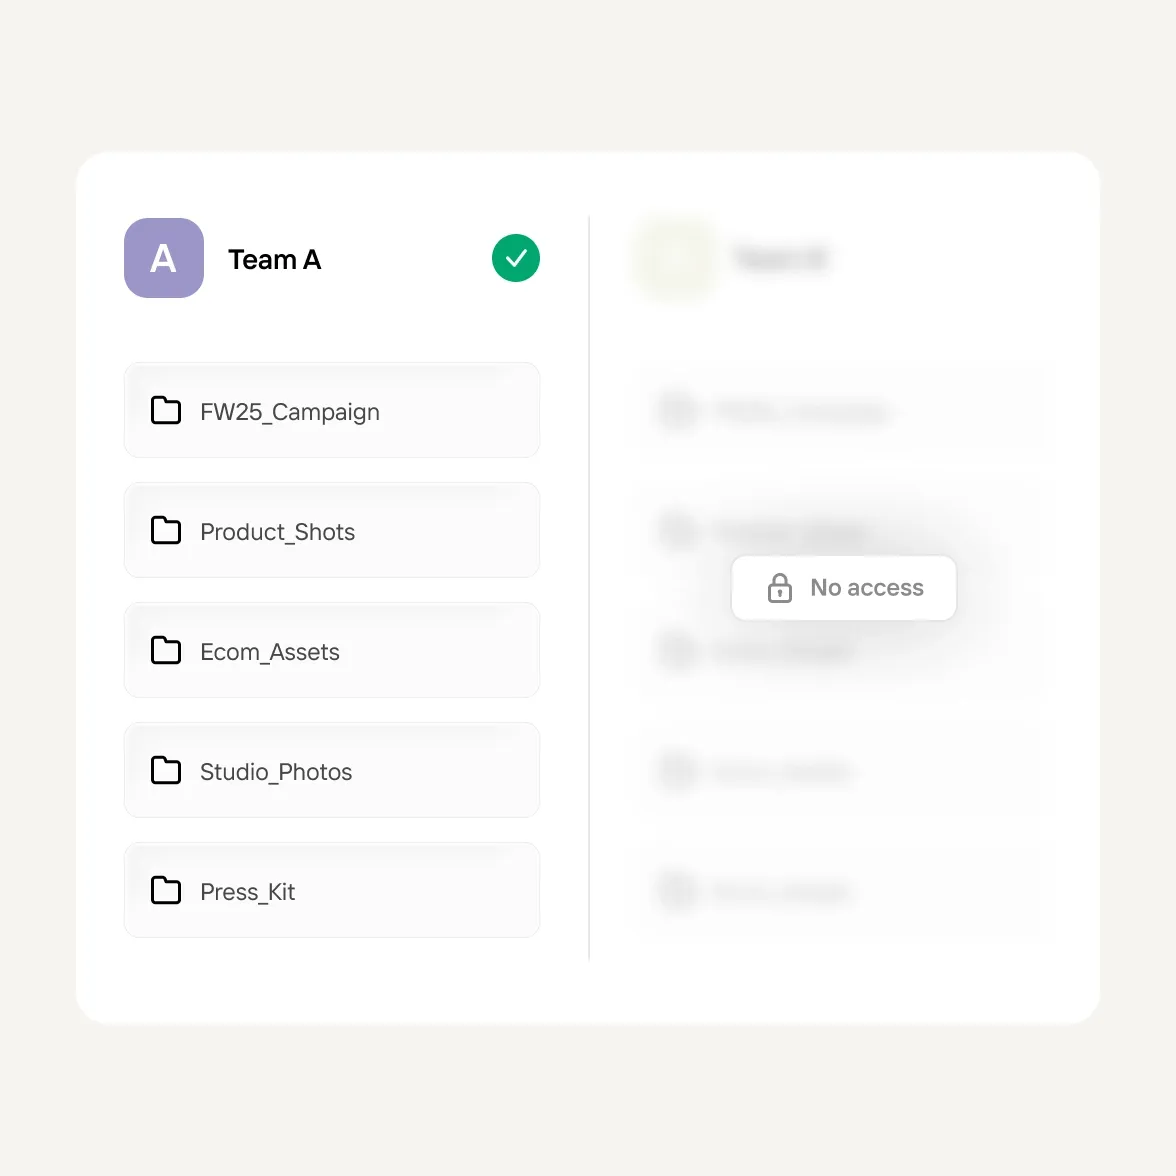
  • Los Espacios, proyectos y activos de marca están asociados al equipo que los posee. Los miembros de un Espacio no pueden ver los proyectos de otro equipo. Compartir entre equipos es opcional y lo controlan los propietarios.

  • Inicia sesión con Google, Apple, Facebook o con tu correo electrónico y contraseña. Si tu organización usa Google Workspace, el acceso al espacio de trabajo estará limitado a tus cuentas corporativas.

  • Certificado SOC 2 Tipo 2, con el informe más reciente de abril de 2026. Manejo de datos conforme al RGPD. El DPA está disponible para clientes Enterprise que lo soliciten.

Aislamiento de datos del espacio de trabajo
Confianza y seguridad

Equipos de marketing de todo el mundo confían en nosotros

Photoroom cumple con los estándares SOC 2 Tipo 2 para la API y es totalmente compatible con el RGPD, garantizando seguridad, disponibilidad y privacidad de datos.
Preguntas frecuentes

¿Photoroom cuenta con la certificación SOC 2?

Sí, contamos con la certificación SOC 2 Tipo 2 (alcance API). El informe más reciente es de abril de 2026. Puedes consultar la lista de subprocesadores, el DPA, el proceso de respuesta a incidentes y la postura de cifrado en trust.photoroom.com.

En cuentas Enterprise con varios equipos, ¿podemos controlar qué datos ve cada equipo?

Sí, a nivel de espacio de trabajo del equipo. Los espacios de trabajo, proyectos y activos de marca están vinculados al equipo que los administra, y los miembros de un equipo no pueden ver los proyectos de otro equipo. El control de acceso a carpetas dentro de un mismo espacio de trabajo es una limitación conocida para organizaciones con varias unidades de negocio. Si esto afecta la forma en que tus equipos necesitan trabajar, coméntalo con tu equipo de cuenta para que se tenga en cuenta en la priorización.

¿Cómo se registra el consumo de créditos por clave API o por equipo?

Hoy ya puedes ver reportes de consumo por equipo, desglosados por equipo y periodo de tiempo. Pronto estarán disponibles los reportes por clave de API y por endpoint, junto con un panel de uso autogestionable para clientes Enterprise.

¿Cómo se rotan o revocan las claves API de Photoroom?

Las claves de API tienen validez ilimitada por defecto y puedes crear nuevas en cualquier momento. Si necesitas revocar o rotar una clave, tu equipo de cuenta lo gestiona bajo solicitud. La rotación automática está en la hoja de ruta.

¿Qué registros de auditoría ofrece Photoroom?

Los registros de acceso a la API se conservan durante un año y los registros de operaciones durante quince días. Si necesitas revisar algún registro específico por temas de cumplimiento, pide la solicitud a tu equipo de cuenta.

¿Photoroom es compatible con SSO usando Okta u otros proveedores de identidad empresariales?

Photoroom actualmente es compatible con SSO usando Google. Si SSO es importante para tu implementación, avísale a tu equipo de cuenta para que lo tomen en cuenta al priorizar.

¿Photoroom es compatible con la autenticación multifactor (MFA)?

Actualmente, la autenticación en dos pasos (MFA) no está integrada en la plataforma. Si tu organización usa Google Workspace, la autenticación en dos pasos se aplica desde la configuración de Google Workspace. Cuando esté disponible el inicio de sesión único con SAML, la autenticación en dos pasos se aplicará a través de tu proveedor de identidad.

Empieza a vender desde el primer vistazo

Consigue imágenes de producto listas para tu anuncio en segundos.