Пропустити до основного вмісту

Один контракт для кожної команди у твоїй організації

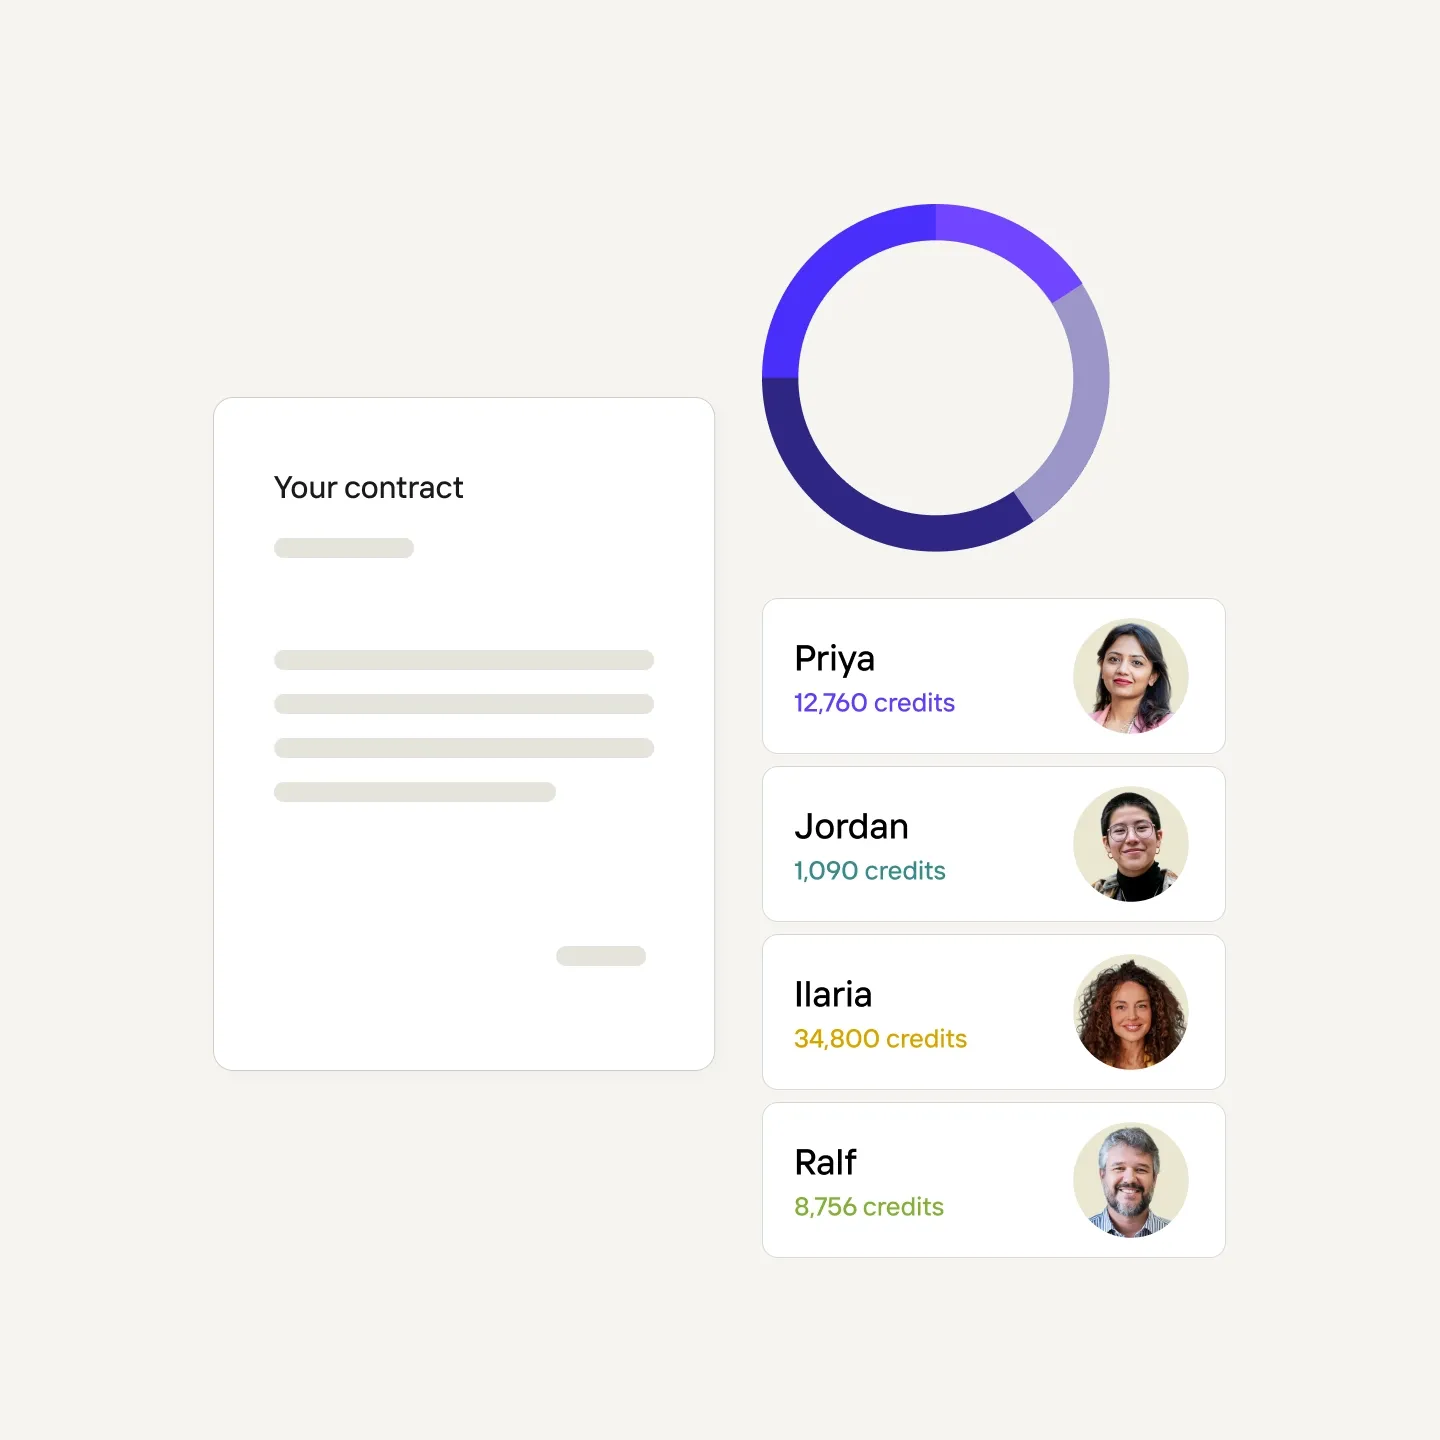
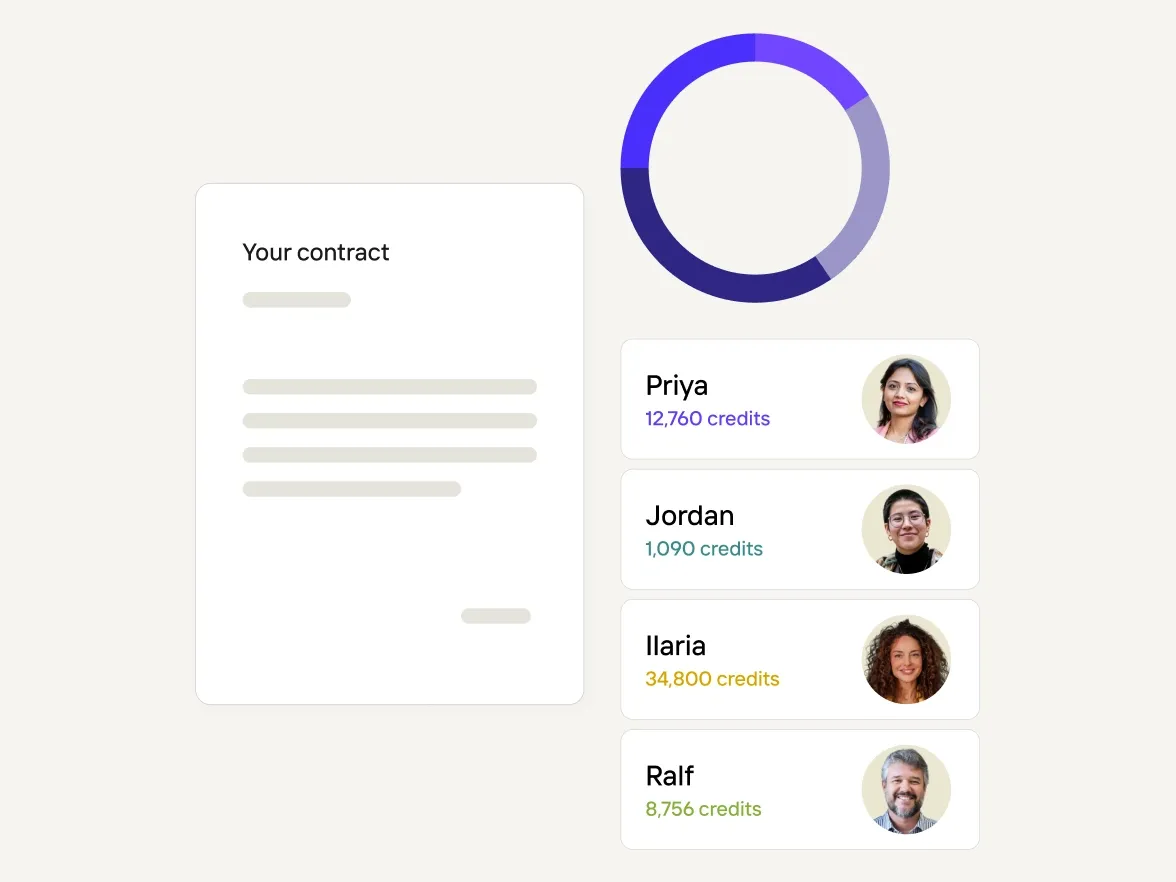
Один контракт, одна рахунок-фактура, один спільний кредитний пул. Окремі робочі простори з доступом за ролями дозволяють бачити фінанси, поки робота кожної команди залишається окремою.
Що ти отримуєш

Створено для того, як насправді працюють корпоративні команди

Керуй кількома командами за одним контрактом

Додай нову лінійку продуктів, регіон або інтеграційну команду без потреби укладати новий контракт. Кожна команда працює у власному робочому просторі з ролями власника, редактора та глядача. Брендові команди блокують шаблони, щоб інші команди редагували лише в межах правил, зберігаючи цілісність бренду масштабно.

Атрибуція використання за командами

Кожен кредит відслідковується до команди, яка його використала, тож фінанси отримують чіткий розподіл по командах для звірки з одним спільним рахунком.

Контроль, який схвалює твоя команда безпеки

Контролі SOC 2 Type 2, обробка даних відповідно до вимог GDPR і контроль ідентичності, обмежений твоїм IdP.

Онбординг і підтримка

Оплата та робочі простори команди

Контракт

Основна команда відповідає за контракт

Підлеглі команди пов’язані з основною командою та використовують кредити із спільного ліміту. Відділ продажу налаштовує це під час підключення та керує додаванням команд з часом.

Оплата

Одна накладна, твоя AP-система

Рахунки проходять через Stripe. Для інших систем закупівель звернись до своєї команди акаунта під час налаштування контракту.

Звітність

Розподіл споживання по командах

Фінансовий відділ може віднести витрати до конкретної продуктової лінії, регіону або інтеграції, а використання наразі розподіляється за командами та періодами часу.

Доступ

Окремі робочі простори, контрольований доступ

Кожна команда працює у власному робочому просторі з рольовим доступом, тож фінансовий відділ бачить витрати по всій організації, а команди зберігають свою роботу окремо.

Створено для масштабування

Жодних несподіванок під час перевірки безпеки
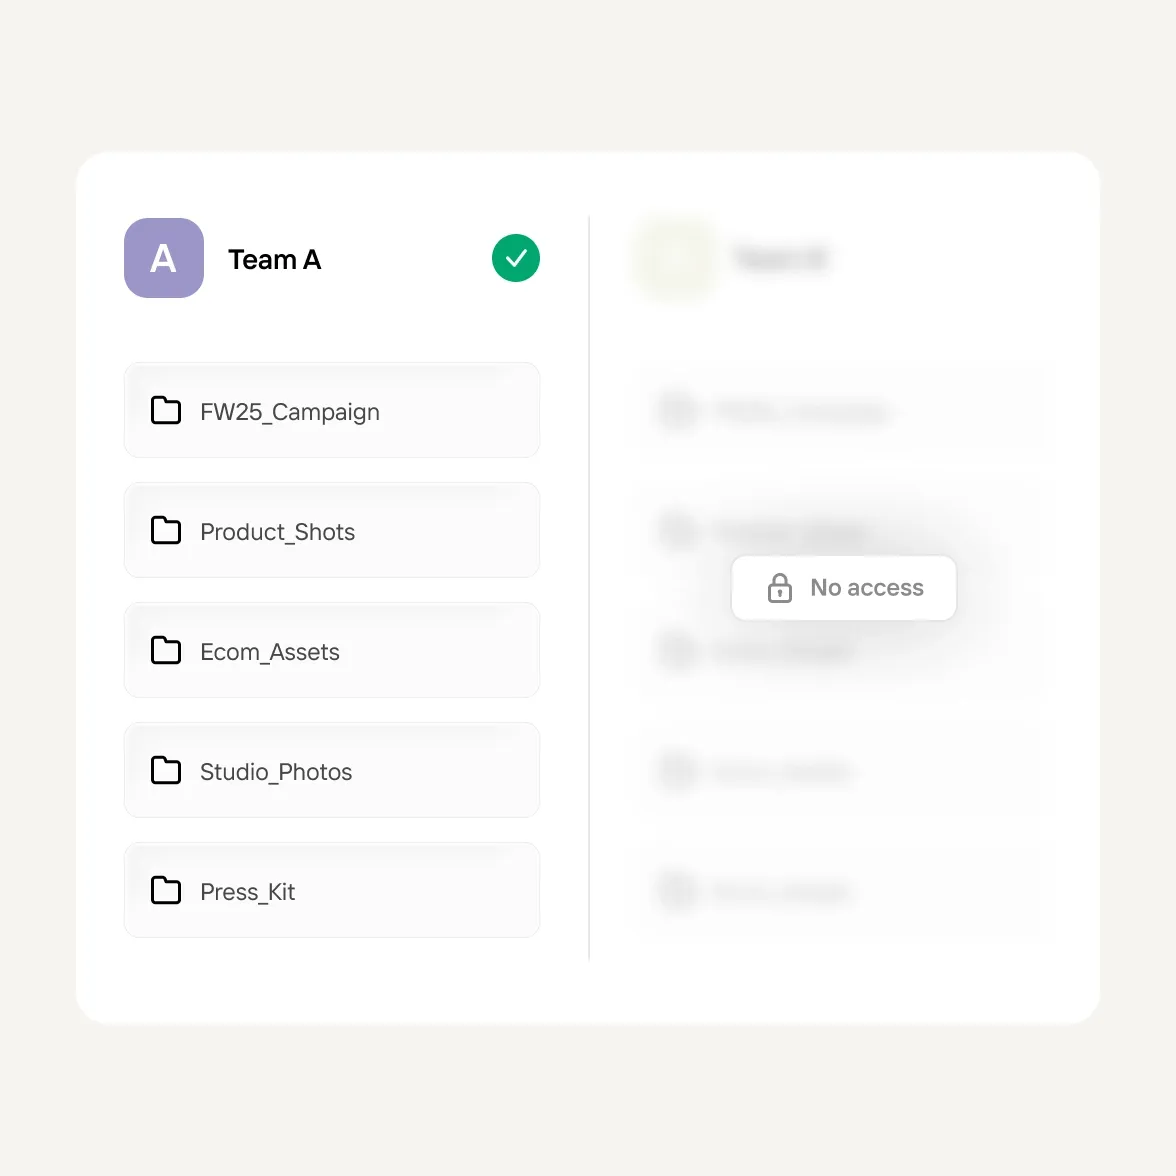
  • Робочі простори, проєкти та бренд-активи належать команді, якій вони належать. Учасники одного робочого простору не можуть бачити проєкти іншої команди. Обмін між командами можливий лише за згодою та контролюється власниками.

  • Увійди через Google, Apple, Facebook або за допомогою електронної пошти та пароля. Для організацій, які використовують Google Workspace, вхід із обмеженням за доменом обмежує доступ до робочого простору лише корпоративними акаунтами.

  • SOC 2 Type 2 сертифікат, останній звіт — квітень 2026 року. Обробка даних відповідає вимогам GDPR. DPA доступна на запит для клієнтів Enterprise.

Ізоляція даних робочого простору
Довіра та безпека

Нам довіряють маркетингові команди по всьому світу

Photoroom відповідає стандартам SOC 2 Type 2 для свого API та повністю відповідає вимогам GDPR, забезпечуючи надійну безпеку, доступність і конфіденційність даних.
Поширені запитання

Чи має Photoroom сертифікацію SOC 2?

Так, сертифіковано за SOC 2 Type 2 (у межах API). Останній звіт датований квітнем 2026 року. Список субпроцесорів, DPA, процес реагування на інциденти та політика шифрування доступні на trust.photoroom.com.

Для багатокомандних акаунтів Enterprise, чи можемо ми контролювати, яка команда бачить які дані?

Так, на рівні робочого простору команди. Робочі простори, проєкти та бренд-активи належать певній команді, і учасники однієї команди не можуть бачити проєкти іншої. Контроль доступу на рівні папок у межах одного робочого простору — це відома проблема для організацій із кількома бізнес-одиницями. Якщо це впливає на роботу твоїх команд, повідом про це своїй команді з обслуговування, щоб це врахували під час визначення пріоритетів.

Як відстежується використання кредитів за API-ключем або командою?

Звіти про використання для кожної команди доступні вже сьогодні — з розподілом за командами та періодами часу. Деталізація за API-ключами та окремими кінцевими точками наразі в розробці, як і самостійна панель відстеження використання для клієнтів Enterprise.

Як відбувається ротація або відкликання API-ключів Photoroom?

API-ключі за замовчуванням мають необмежений термін дії, і нові ключі можна створювати в будь-який час. Відкликання та ротація ключів здійснюються через команду підтримки на запит. Автоматизована ротація запланована на майбутнє.

Які журнали аудиту надає Photoroom?

Журнали доступу до API зберігаються протягом одного року, а журнали операцій — протягом п’ятнадцяти днів. Якщо для перевірки відповідності потрібні конкретні журнали, звернися до своєї команди акаунта.

Чи підтримує Photoroom SSO з Okta або іншими корпоративними провайдерами ідентифікації?

Photoroom наразі підтримує SSO через Google. Якщо SSO важливий для твого впровадження, повідом про це свою команду акаунтів, щоб це врахували під час визначення пріоритетів.

Чи підтримує Photoroom багатофакторну автентифікацію (MFA)?

Вбудована багатофакторна автентифікація наразі не підтримується платформою. Якщо твоя організація використовує Google Workspace, багатофакторна автентифікація застосовується на твоєму боці через налаштування Google Workspace. Коли з’явиться підтримка SAML SSO, багатофакторна автентифікація застосовуватиметься через твого постачальника ідентифікації.

Почни продавати з першого погляду

Отримуй готові до розміщення фото товару за секунди.