İçeriğe atla

Kuruluşundaki her Ekip için tek bir sözleşme

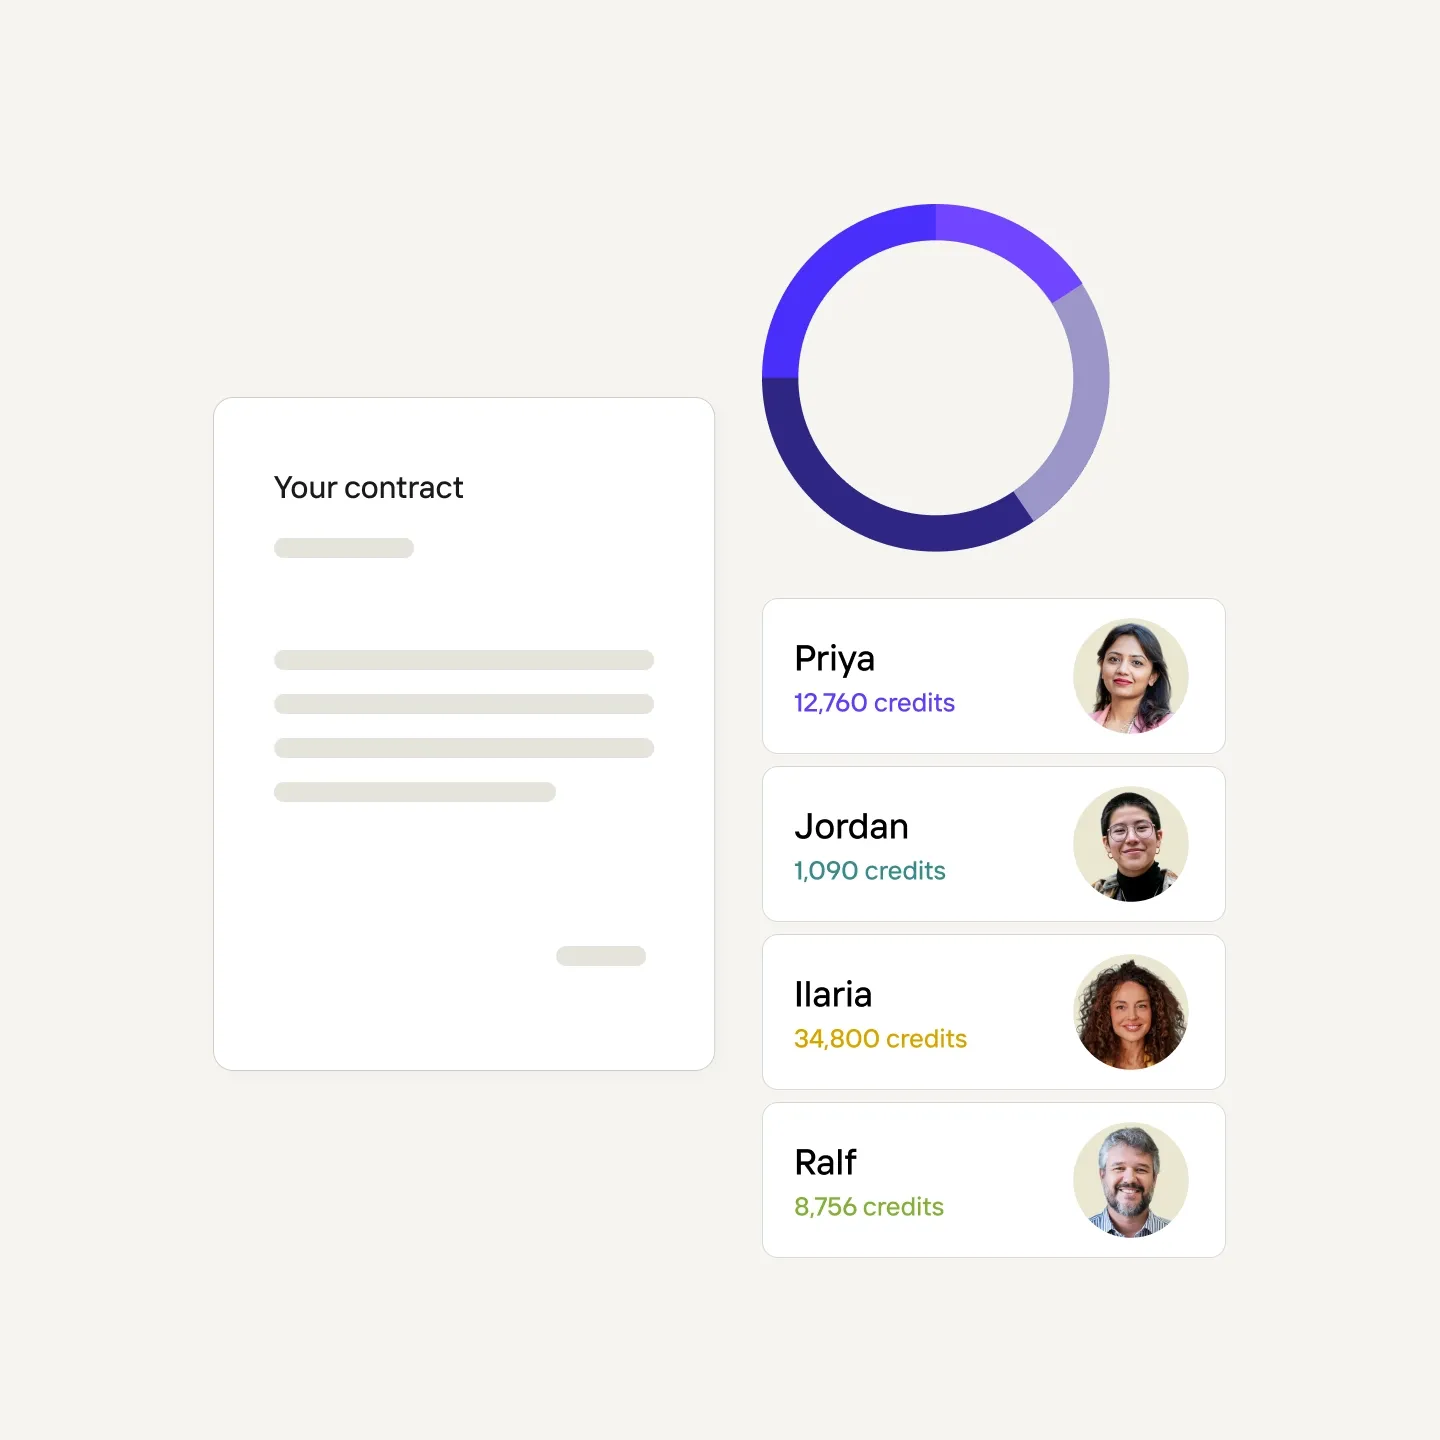
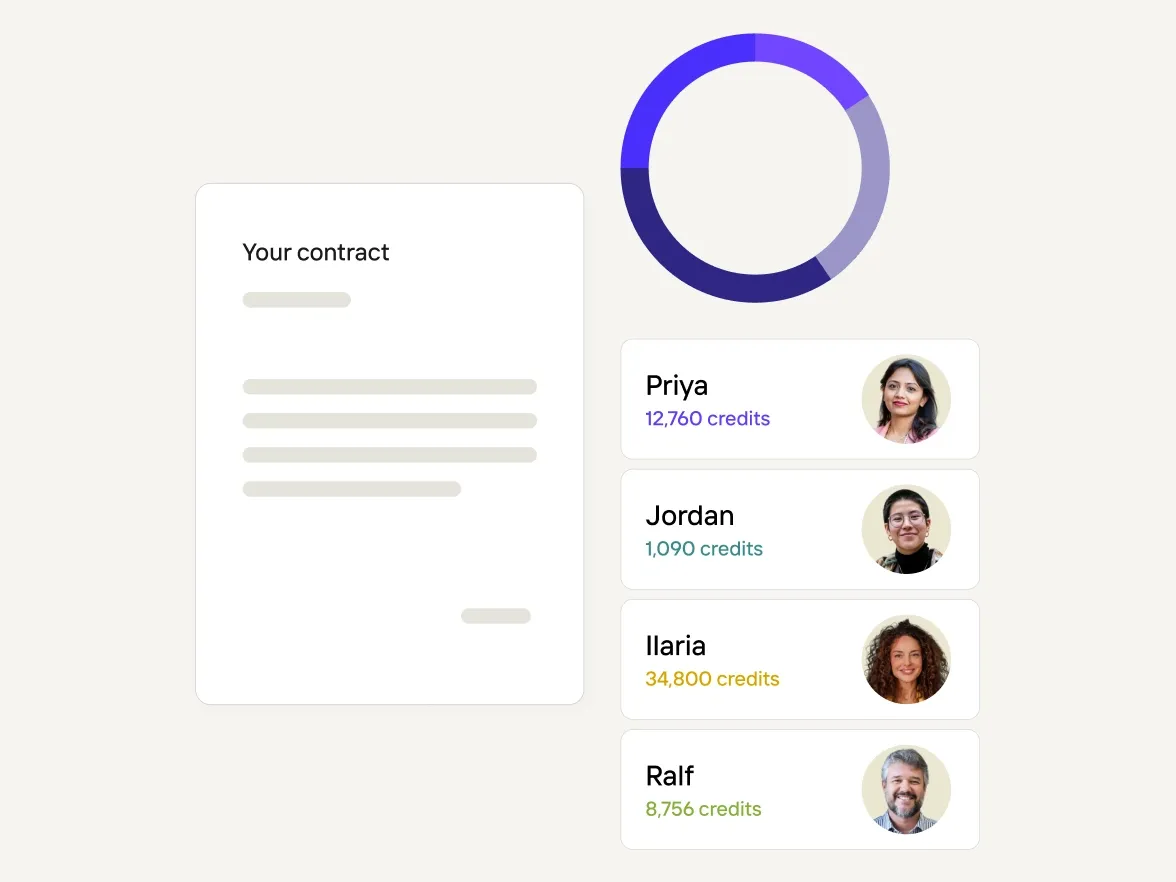
Tek bir sözleşme, tek bir fatura, ortak bir kredi havuzu. Rol tabanlı erişime sahip ayrı çalışma alanları sayesinde finansı takip et, her ekibin işi kendine özel kalsın.
Sana sunduklarımız

Enterprise ekiplerinin gerçekten çalıştığı şekilde tasarlandı.

Birden fazla ekibi tek bir sözleşmeyle yönet

Yeni bir ürün hattı, bölge veya entegrasyon ekibi eklerken yeni bir sözleşme yapmana gerek yok. Her ekip, kendi çalışma alanında Sahip, Editör ve Görüntüleyici rolleriyle çalışır. Marka ekipleri, Şablonları kilitleyerek diğer ekiplerin yönergelere uygun şekilde düzenleme yapmasını sağlar ve marka tutarlılığını geniş ölçekte korur.

Ekip bazında kullanım ataması

Her kredi, onu kullanan ekibe kadar izlenebilir, böylece finans ekibi tüm ekiplerin harcama dökümünü tek bir ortak faturada kolayca mutabakat yapabilir.

Senin güvenlik ekibinin onayladığı kontroller

SOC 2 Tip 2 kontrolleri, GDPR uyumlu veri işleme ve kimlik kontrolleri IdP'ne göre sınırlandırılmıştır.

Onboarding ve destek

Faturalandırma ve ekip çalışma alanları

Sözleşme

Ana ekip sözleşmenin sahibi

İkincil ekipler, birincil ekibe bağlanır ve paylaşılan tahsisattan kredi kullanır. Satış ekibi bağlantıyı ilk kurulumda yapar ve zamanla ekip eklemelerini yönetir.

Faturalandırma

Tek fatura, senin AP sistemin

Faturalar Stripe üzerinden işlenir. Diğer satın alma sistemleri için, sözleşme kurulumu sırasında hesap ekibinle iletişime geç.

Raporlama

Ekip bazında kullanım dökümü

Finans harcamaları belirli bir ürün grubu, bölge veya entegrasyona atayabilir ve kullanımı bugün ekip ve zaman aralığına göre ayırabilirsin.

Erişim

Ayrı çalışma alanları, kontrollü erişim

Her ekip, rol tabanlı erişimle kendi çalışma alanında çalışır; böylece Finans, organizasyon genelindeki harcamaları görebilirken ekipler kendi işlerini ayrı tutar.

Ölçeklenebilir olarak tasarlandı

Güvenlik incelemende sürpriz yok
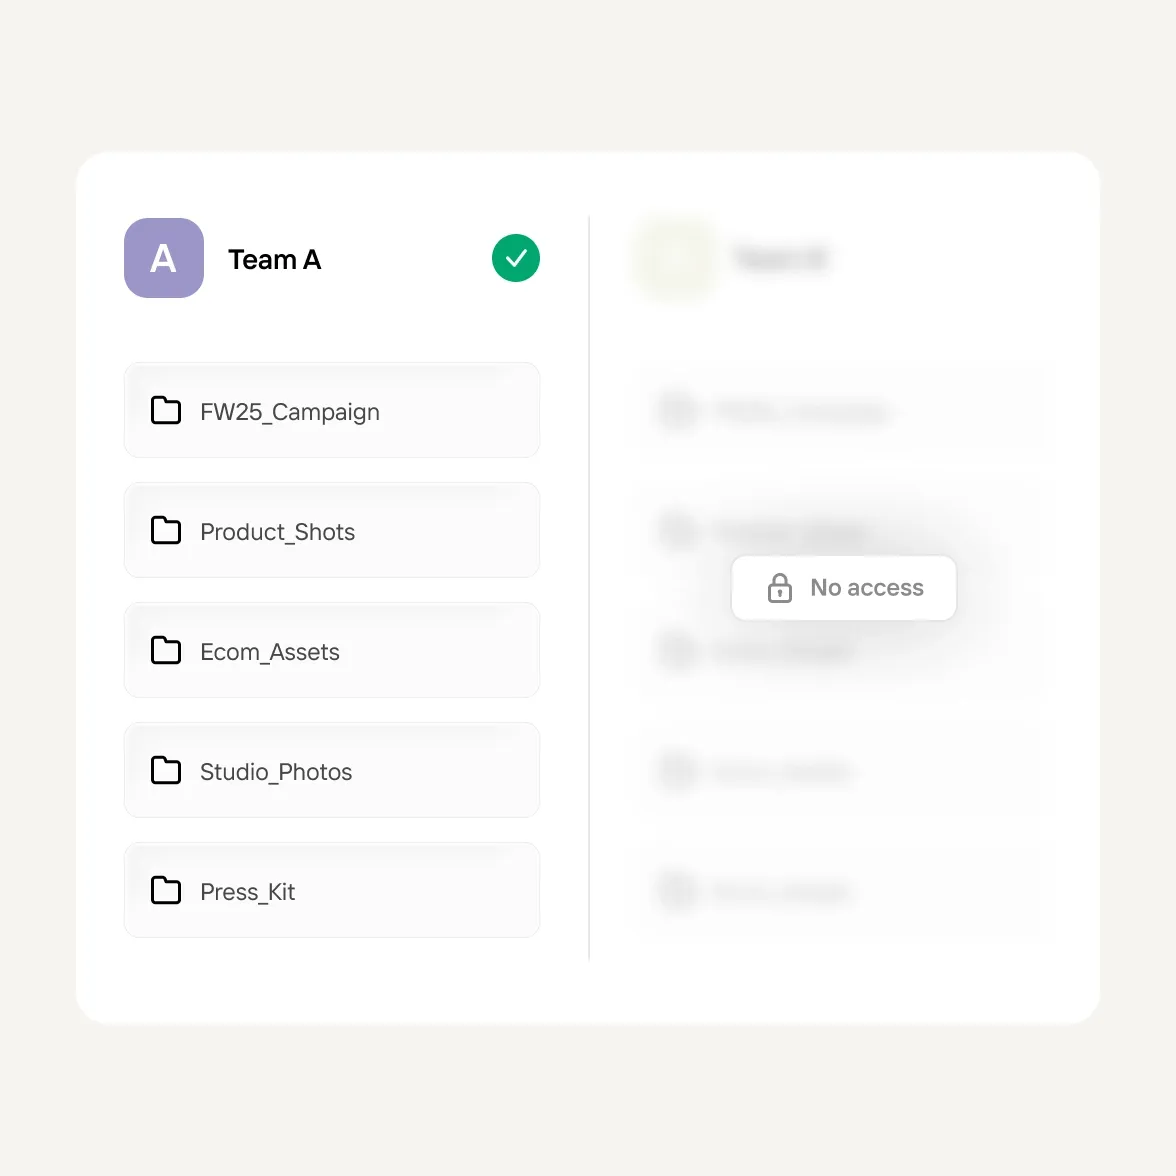
  • Çalışma alanları, projeler ve marka varlıkları, onları yöneten ekibe özeldir. Bir ekibin çalışma alanındaki üyeler, başka bir ekibin projelerini göremez. Ekipler arası paylaşım isteğe bağlıdır ve sahipler tarafından kontrol edilir.

  • Google, Apple, Facebook veya e-posta ve şifre ile giriş yapabilirsin. Google Workspace kullanan kuruluşlarda, alan adıyla sınırlı oturum açma, çalışma alanına yalnızca kurumsal hesaplarla erişimine izin verir.

  • SOC 2 Type 2 sertifikasına sahip, en güncel rapor Nisan 2026 tarihli. GDPR uyumlu veri işleme. Enterprise müşterileri için talep üzerine DPA sunulabilir.

Çalışma alanı veri izolasyonu
Güven ve güvenlik

Dünya çapında pazarlama ekipleri tarafından güveniliyor

Photoroom'un API'si SOC 2 Type 2 standartlarını karşılar ve tamamen GDPR uyumludur; güçlü güvenlik, erişilebilirlik ve veri gizliliği sağlar.
Sıkça sorulan sorular

Photoroom SOC 2 sertifikasına sahip mi?

Evet, SOC 2 Type 2 sertifikalıdır (API kapsamı). En güncel rapor Nisan 2026 tarihli. Alt işlemci listesi, DPA, olay müdahale süreci ve şifreleme durumu trust.photoroom.com adresinde mevcut.

Birden fazla ekibin olduğu Enterprise hesaplarında, hangi ekibin hangi veriyi göreceğini kontrol edebilir miyiz?

Evet, ekip çalışma alanı düzeyinde. Çalışma alanları, projeler ve marka varlıkları, onları yöneten ekibe özeldir ve bir ekibin üyeleri başka bir ekibin projelerini göremez. Tek bir çalışma alanı içinde klasör düzeyinde erişim kontrolü, birden fazla iş birimi olan organizasyonlar için bilinen bir eksikliktir. Eğer bu durum ekiplerinin çalışma şeklini etkiliyorsa, bunu hesap yöneticinle paylaş ki önceliklendirmede dikkate alınsın.

Kredi kullanımı API anahtarı veya ekip bazında nasıl takip ediliyor?

Ekip bazında kullanım raporları bugün mevcut ve ekip ile zaman aralığına göre ayrılmış durumda. API anahtarı ve uç nokta bazında detaylar ise geliştiriliyor; ayrıca Enterprise müşterileri için kendi kendine hizmet sunan bir kullanım paneli de yakında geliyor.

Photoroom API anahtarları nasıl döndürülür veya iptal edilir?

API anahtarları varsayılan olarak süresiz geçerlidir ve istediğin zaman yeni anahtar oluşturabilirsin. Anahtar iptali ve döngüsü, talebin üzerine hesap ekibin tarafından yönetilir. Otomatik anahtar döngüsü ise yol haritasında yer alıyor.

Photoroom hangi denetim günlüklerini sunuyor?

API erişim günlükleri bir yıl, işlem günlükleri ise on beş gün boyunca saklanır. Belirli günlük kayıtlarına ihtiyaç duyulan uyumluluk incelemeleri için, hesabındaki ekiple iletişime geçerek talebini iletebilirsin.

Photoroom, Okta veya diğer kurumsal kimlik sağlayıcılarıyla SSO'yu destekliyor mu?

Photoroom şu anda Google ile SSO desteği sunuyor. Eğer SSO senin için önemliyse, bunu hesap ekibinle paylaş ki önceliklendirmede dikkate alınabilsin.

Photoroom çok faktörlü kimlik doğrulamayı (MFA) destekliyor mu?

Yerel MFA şu anda platformda mevcut değil. Eğer kuruluşun Google Workspace kullanıyorsa, MFA senin tarafında Google Workspace ayarları üzerinden zorunlu tutulur. SAML SSO kullanıma sunulduğunda ise MFA, kimlik sağlayıcın tarafından zorunlu tutulacak.

İlk bakışta satışa başla

Saniyeler içinde ilanına hazır ürün görselleri oluştur.