Avançar para o conteúdo

Um contrato para cada equipa na sua organização

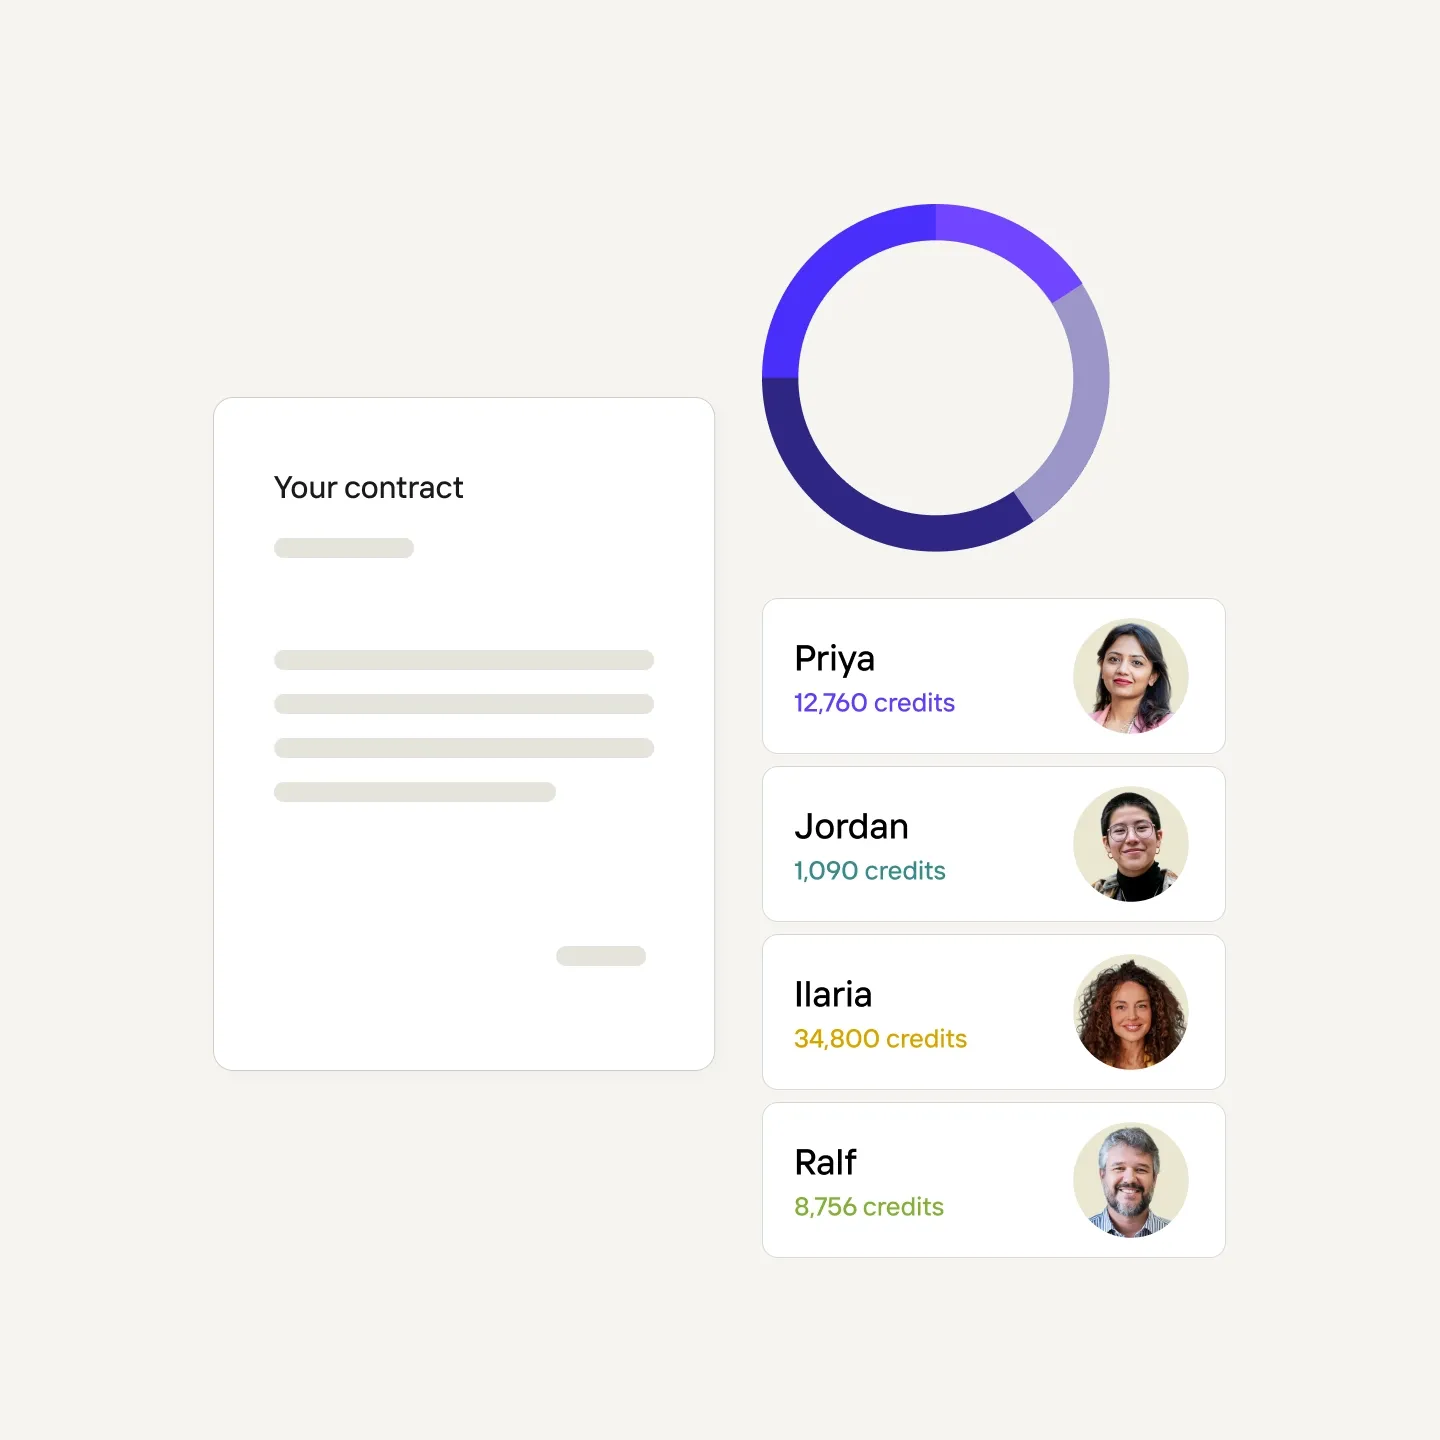
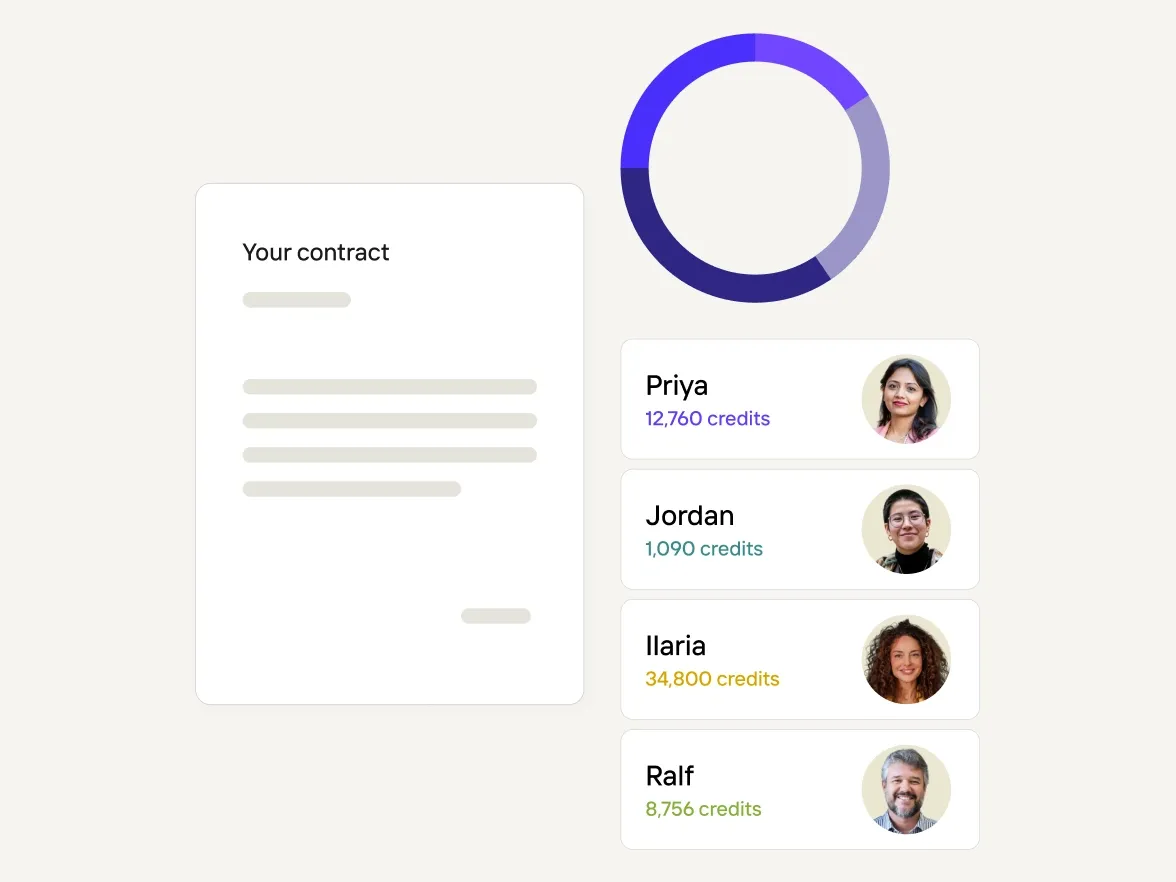
Um contrato, uma fatura, um saldo de créditos partilhado. Espaços de trabalho separados com acesso por função mantêm as finanças visíveis enquanto o trabalho de cada equipa permanece independente.
O que está incluído

Desenvolvido para a forma como as equipas empresariais realmente trabalham

Gira várias equipas sob um único contrato

Adicione uma nova linha de produtos, região ou equipa de integração sem ter de negociar um novo contrato. Cada equipa trabalha no seu próprio espaço de trabalho com funções de proprietário, editor e visualizador. As equipas de marca bloqueiam modelos para que as outras equipas editem dentro das diretrizes, mantendo a consistência da marca em escala.

Atribuição de utilização por equipa

Cada crédito é atribuído à equipa que o utilizou, permitindo ao departamento financeiro obter uma divisão clara por equipa para reconciliar com uma única fatura partilhada.

Controlos aprovados pela sua equipa de segurança

Controlo SOC 2 Tipo 2, tratamento de dados em conformidade com o RGPD e controlos de identidade limitados ao seu IdP.

Apoio e integração

Faturação e espaços de equipa

Contrato

A equipa principal detém o contrato

As equipas subsidiárias estão ligadas à equipa principal e consomem créditos da alocação partilhada. A equipa de vendas faz esta ligação durante a integração e gere a adição de equipas ao longo do tempo.

Faturação

Uma fatura, o seu sistema de AP

As faturas são processadas através do Stripe. Para outros sistemas de compras, contacte a sua equipa de conta durante a configuração do contrato.

Relatórios

Detalhamento do consumo por equipa

O departamento financeiro pode atribuir despesas a uma linha de produto, região ou integração específica, com a utilização detalhada por equipa e período de tempo já disponível.

Acesso

Espaços separados, acesso controlado

Cada equipa trabalha no seu próprio espaço com acesso baseado em funções, permitindo que a área financeira veja os gastos de toda a organização enquanto as equipas mantêm o seu trabalho separado.

Preparado para crescer

Sem surpresas na sua análise de segurança
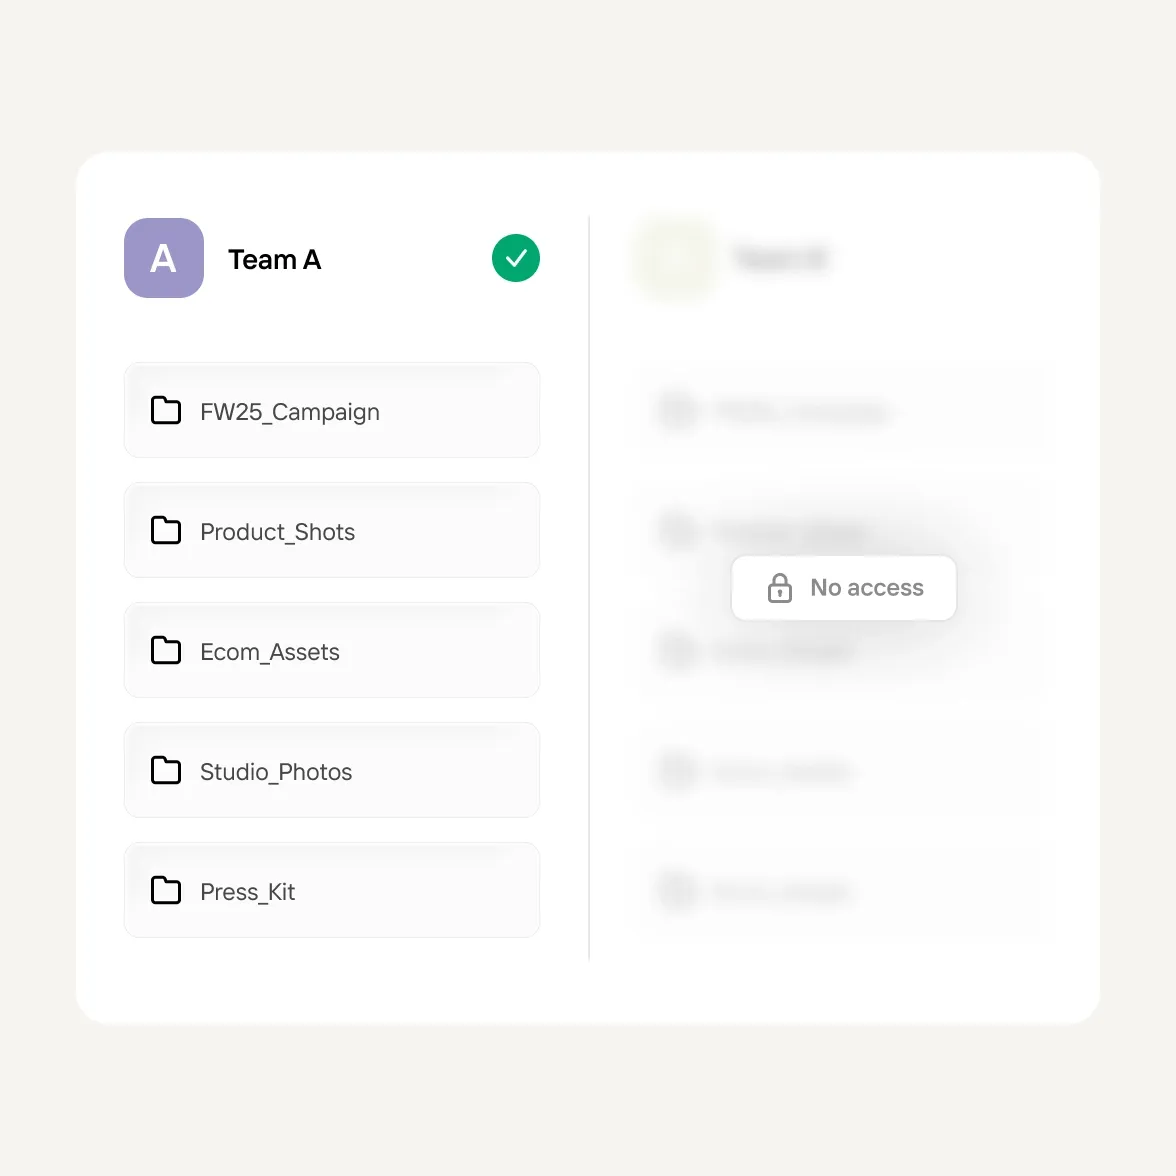
  • Os Espaços, projetos e ativos de marca estão associados à equipa que os detém. Os membros de um Espaço de uma equipa não podem ver os projetos de outra equipa. A partilha entre equipas é opcional e controlada pelos proprietários.

  • Inicie sessão através do Google, Apple, Facebook ou com e-mail e palavra-passe. Para organizações que utilizam o Google Workspace, o início de sessão restrito ao domínio limita o acesso ao espaço de trabalho às contas corporativas.

  • Certificado SOC 2 Tipo 2, com o relatório mais recente de abril de 2026. Tratamento de dados em conformidade com o RGPD. DPA disponível mediante pedido para clientes Enterprise.

Isolamento de dados do Espaço
Confiança e segurança

Com a confiança de equipas de marketing em todo o mundo

A Photoroom cumpre os padrões SOC 2 Tipo 2 para a sua API e está totalmente em conformidade com o RGPD, garantindo elevada segurança, disponibilidade e privacidade dos dados.
Perguntas frequentes

A Photoroom está certificada pela SOC 2?

Sim, certificado SOC 2 Tipo 2 (abrangência da API). O relatório mais recente é de abril de 2026. A lista de sub-processadores, o DPA, o processo de resposta a incidentes e a política de encriptação estão disponíveis em trust.photoroom.com.

Em contas Enterprise com várias equipas, é possível controlar que dados cada equipa pode ver?

Sim, ao nível do espaço de equipa. Os espaços de trabalho, projetos e ativos de marca estão associados à equipa que os detém, e os membros de uma equipa não podem ver os projetos de outra equipa. O controlo de acesso ao nível de pastas dentro de um único espaço de trabalho é uma lacuna conhecida para organizações com várias unidades de negócio. Se isto afetar a forma como as suas equipas precisam de operar, comunique à sua equipa de conta para que seja tido em conta na priorização.

Como é feito o controlo do consumo de créditos por chave API ou equipa?

Os relatórios de consumo por equipa estão disponíveis hoje, detalhados por equipa e período de tempo. Estão em desenvolvimento relatórios detalhados por chave de API e por endpoint, assim como um painel de utilização self-service para clientes Enterprise.

Como são rotacionadas ou revogadas as chaves API da Photoroom?

As chaves de API têm validade ilimitada por predefinição e podem ser criadas novas chaves a qualquer momento. A revogação e rotação de chaves são geridas pela sua equipa de conta mediante pedido. A rotação automática está prevista na roadmap.

Que registos de auditoria fornece o Photoroom?

Os registos de acesso à API são conservados durante um ano e os registos de operações durante quinze dias. Para auditorias de conformidade que exijam artefactos específicos de registo, solicite o pedido à sua equipa de conta.

O Photoroom é compatível com SSO através do Okta ou outros fornecedores de identidade empresariais?

A Photoroom atualmente suporta SSO com o Google. Se o SSO for importante para a sua implementação, informe a sua equipa de conta para que possa ser tido em conta na priorização.

O Photoroom suporta autenticação multifator (MFA)?

A autenticação multifator nativa não faz parte da plataforma atualmente. Se a sua organização utiliza o Google Workspace, a autenticação multifator é aplicada do seu lado através das definições do Google Workspace. Assim que o SSO SAML estiver disponível, a autenticação multifator será aplicada através do seu fornecedor de identidade.

Comece a vender à primeira vista

Obtenha visuais de produto prontos para publicação em segundos.