コンテンツへとスキップ

組織内の各チームごとに契約を一本化できます

契約も請求書もクレジットも一元管理。チームごとに役割別アクセス権を設定した専用スペースで、経理を見える化しつつ、それぞれの作業は独立して管理できます。
ご利用いただける内容

Enterpriseチームの実際の業務に合わせて設計されています

1つの契約で複数チームをまとめて管理

新しい商品ラインや地域、連携チームを追加しても、新たな契約交渉は不要です。各チームは、オーナー、編集者、閲覧者の役割ごとに独自のワークスペースで作業できます。ブランドチームはテンプレートをロックし、他のチームがガイドライン内で編集できるようにすることで、大規模でもブランドの統一感を維持できます。

チームごとの利用実績の割り当て

すべてのクレジットは利用したチームごとに紐づけられ、経理担当者が1つの請求書でチーム別の利用状況を明確に把握できます。

セキュリティチームが承認した安心の管理設定

SOC 2 Type 2の管理基準、GDPR準拠のデータ取扱い、IdPに対応した認証管理を備えています。

導入とサポート

請求とチーム用スペース

契約

主要チームが契約を保有しています

サブチームはメインチームに連携され、共有クレジットを消費します。オンボーディング時に営業担当が連携設定を行い、その後もチーム追加を管理します。

請求

請求書を一元管理し、経理業務をスムーズに。

請求書はStripeを通じて処理されます。他の調達システムをご利用の場合は、契約設定時にアカウント担当者までご連絡ください。

レポート機能

チームごとの利用状況の内訳

ファイナンス部門は、支出を特定の商品ライン、地域、または連携ごとに割り当て、利用状況をチームや期間別に本日から把握できます。

アクセス

個別のスペースで、アクセス権を管理できます

各チームは役割ごとにアクセス権が設定された独自のワークスペースで作業できるため、ファイナンス部門は組織全体の支出を把握しつつ、各チームは自分たちの業務を分けて管理できます。

成長に合わせて拡張できる設計

セキュリティ審査で予期しない問題はありません
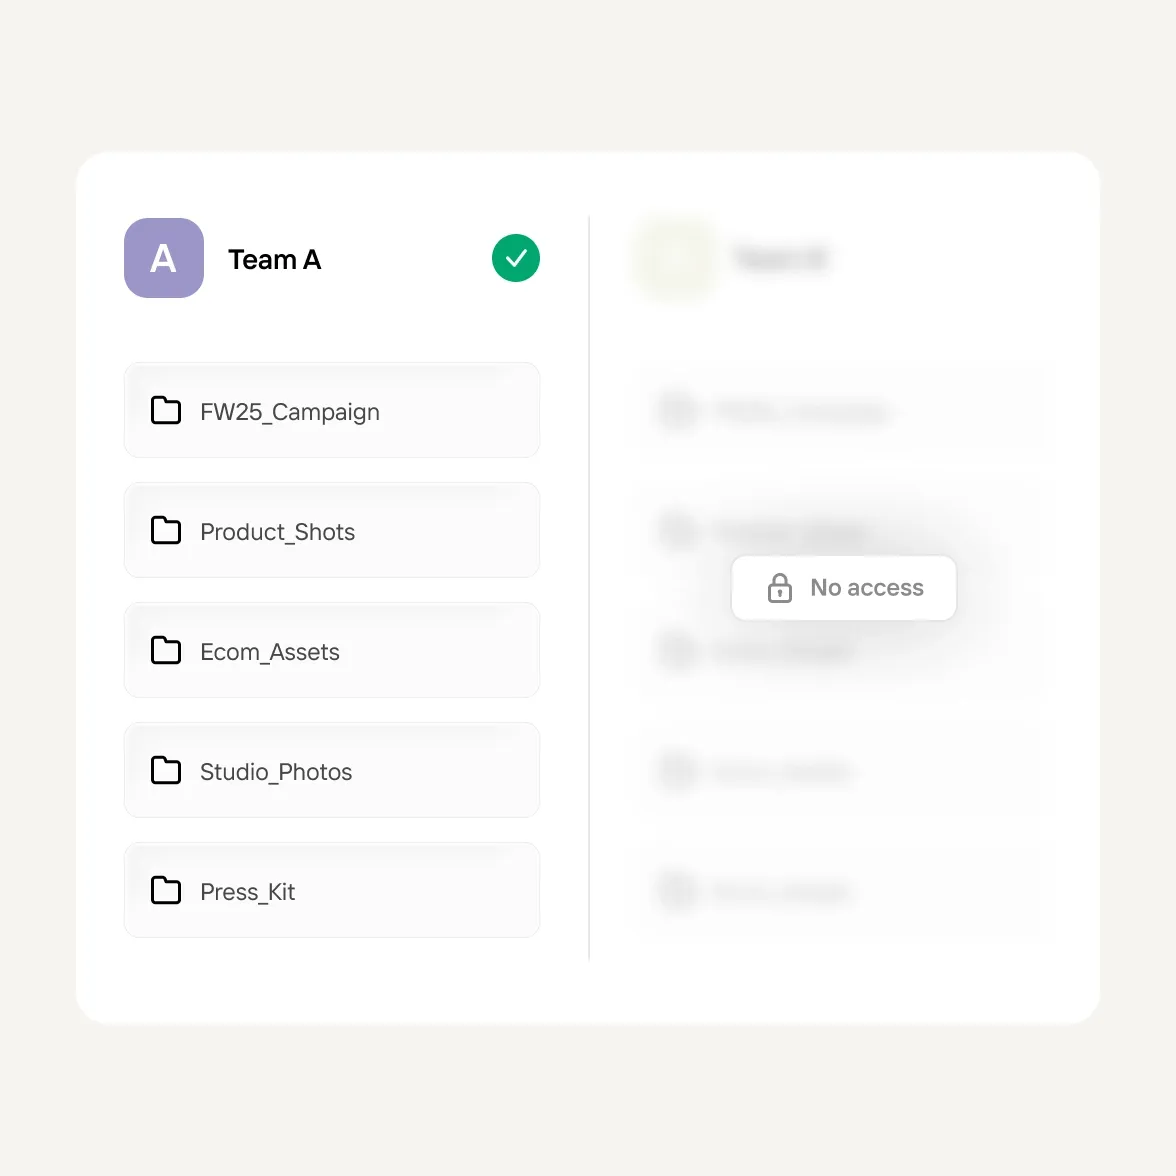
  • ワークスペース、プロジェクト、ブランドアセットは、それぞれのチーム単位で管理されています。あるチームのワークスペースのメンバーは、他のチームのプロジェクトを見ることはできません。チーム間での共有は、オーナーが許可した場合のみ有効になります。

  • Google、Apple、Facebook、またはメールアドレスとパスワードでサインインできます。Google Workspaceをご利用の組織では、ドメイン制限付きログインにより、ワークスペースへのアクセスが企業アカウントに限定されます。

  • SOC 2 Type 2認証取得済み(最新の監査報告書は2026年4月発行)。GDPRに準拠したデータ管理を実施しています。Enterpriseのお客様にはDPA(データ処理契約)もご要望に応じてご提供可能です。

ワークスペースごとのデータ分離
信頼性とセキュリティ

世界中のマーケティングチームから信頼されています

PhotoroomはAPIにおいてSOC 2 Type 2基準を満たし、GDPRにも完全準拠。高いセキュリティ、可用性、データプライバシーを確保しています。
よくあるご質問

PhotoroomはSOC 2認証を取得していますか?

はい、SOC 2 Type 2(API範囲)認証を取得しています。最新のレポートは2026年4月発行です。サブプロセッサー一覧、DPA、インシデント対応プロセス、暗号化方針については、trust.photoroom.comでご確認いただけます。

複数チームのEnterpriseアカウントでは、各チームが閲覧できるデータを管理できますか?

はい、チームのワークスペース単位で管理されています。ワークスペース、プロジェクト、ブランドアセットは、それぞれ所有するチームごとに管理されており、他のチームのプロジェクトを閲覧することはできません。1つのワークスペース内でのフォルダー単位のアクセス制御は、複数の事業部を持つ組織にとって課題となっています。もしこの点がチーム運用に影響する場合は、アカウント担当者までご相談ください。優先順位の検討材料となります。

クレジットの消費状況は、APIキーまたはチームごとにどのように管理されていますか?

チームごとの利用状況レポートは、チーム単位や期間ごとにすでにご利用いただけます。APIキー別やエンドポイント別の詳細レポート、そしてEnterpriseのお客様向けのセルフサービス型利用ダッシュボードも現在開発中です。

PhotoroomのAPIキーはどのようにローテーションや無効化されますか?

APIキーはデフォルトで有効期限がなく、いつでも新しいキーを作成できます。キーの無効化やローテーションは、ご要望に応じてアカウント担当者が対応します。自動ローテーション機能も今後導入予定です。

Photoroomではどのような監査ログが提供されていますか?

APIアクセスログは1年間、操作ログは15日間保存されます。特定のログデータが必要なコンプライアンス審査の場合は、アカウント担当者までご依頼ください。

Photoroomは、Oktaなどのエンタープライズ向けIDプロバイダーとのSSOに対応していますか?

Photoroomは現在、GoogleによるSSO(シングルサインオン)に対応しています。SSOが導入時の重要な要件であれば、優先順位の検討材料となるようアカウント担当者にお伝えください。

Photoroomは多要素認証(MFA)に対応していますか?

現在、プラットフォームにはネイティブな多要素認証(MFA)は搭載されていません。お使いの組織がGoogle Workspaceを利用している場合は、Google Workspaceの設定でMFAが必須となります。SAML SSOが導入され次第、MFAはご利用のIDプロバイダー側で適用されます。

第一印象で売れる商品画像を作りましょう

商品ページに最適な商品ビジュアルを、数秒でご用意できます。