Passa al contenuto

Un solo contratto per ogni team della tua organizzazione

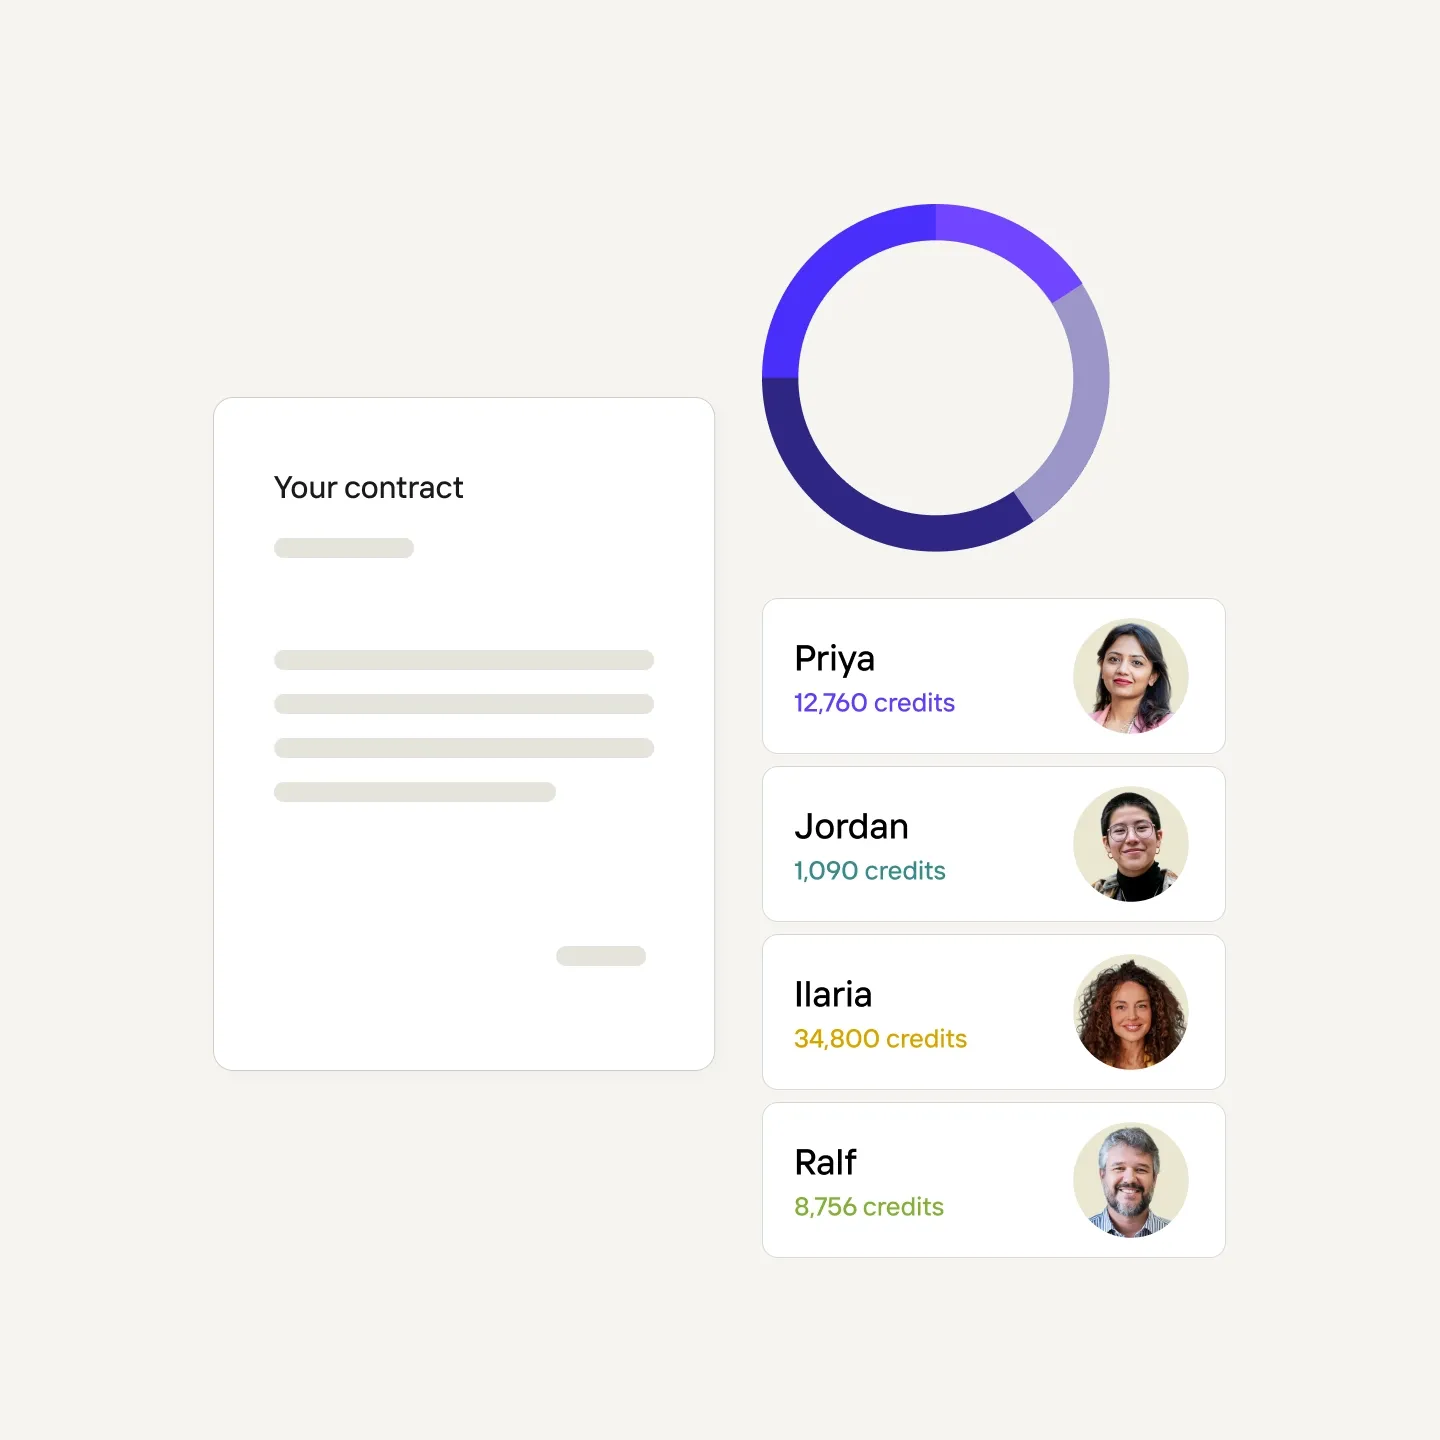
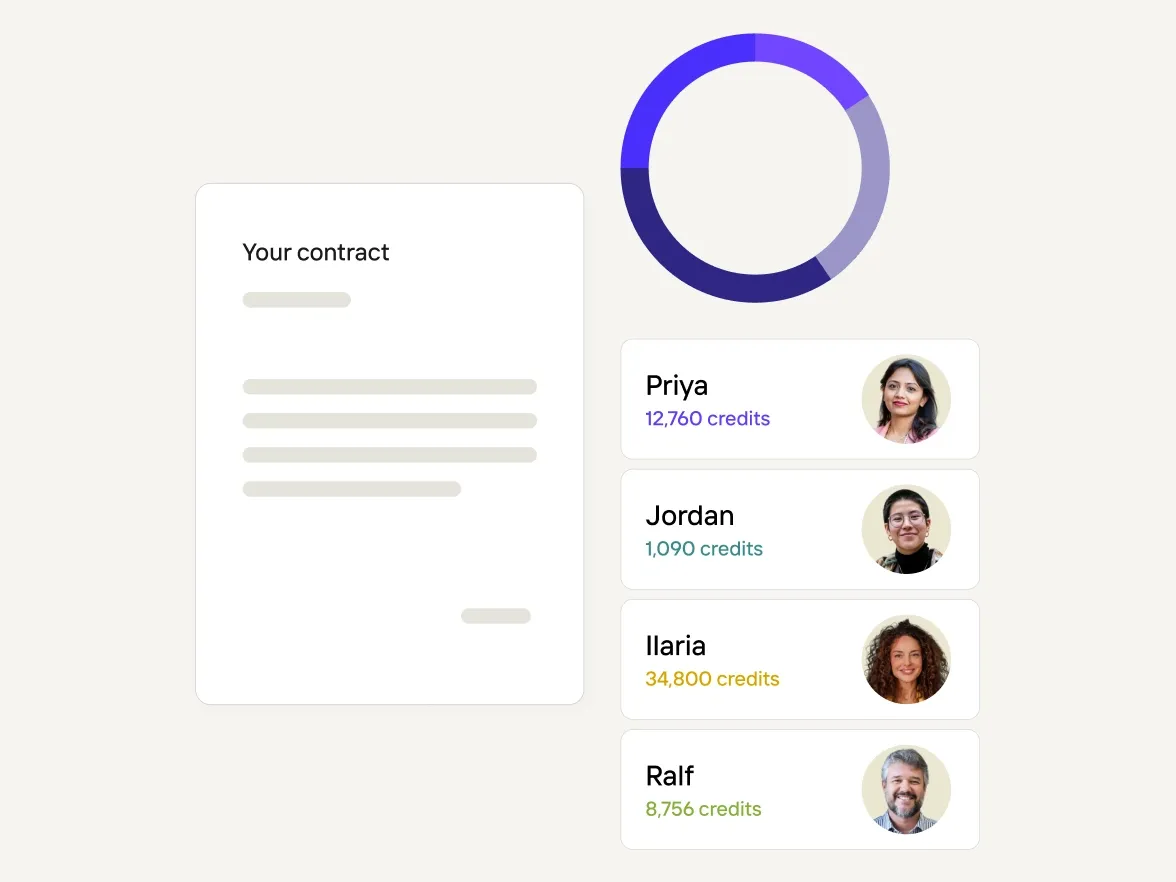
Un solo contratto, una sola fattura, un unico pool di crediti condiviso. Spazi di lavoro separati con accessi basati sui ruoli: la finanza resta sotto controllo, mentre ogni team mantiene la propria autonomia.
Cosa ottieni

Creato per il modo in cui i team Enterprise lavorano davvero

Gestisci più team con un unico contratto

Aggiungi una nuova linea di prodotti, regione o team di integrazione senza dover negoziare un nuovo contratto. Ogni team lavora nel proprio spazio di lavoro con i ruoli di proprietario, editor e visualizzatore. I team brand possono bloccare i modelli così che gli altri team possano modificare solo rispettando le linee guida, mantenendo la coerenza del marchio su larga scala.

Attribuzione dell'utilizzo per Team

Ogni credito è collegato al team che lo ha utilizzato, offrendo al reparto finanziario una chiara suddivisione per team da riconciliare con un'unica fattura condivisa.

Controlli approvati dal tuo team di sicurezza

Controlli SOC 2 Type 2, gestione dei dati conforme al GDPR e controlli di identità integrati con il tuo IdP.

Onboarding e supporto

Fatturazione e workspace del team

Contratto

Il team principale è responsabile del contratto

I team secondari sono collegati al team principale e consumano crediti dalla quota condivisa. Il reparto vendite si occupa del collegamento durante l’onboarding e gestisce l’aggiunta dei team nel tempo.

Fatturazione

Una sola fattura, il tuo sistema AP

Le fatture vengono gestite tramite Stripe. Per altri sistemi di approvvigionamento, contatta il team che segue il tuo account durante la configurazione del contratto.

Segnalazione

Ripartizione dei consumi per Team

Ora puoi attribuire le spese a una specifica linea di prodotto, area geografica o integrazione, con l'utilizzo suddiviso per team e periodo di tempo.

Accesso

Spazi di lavoro separati, accesso controllato

Ogni Team lavora nel proprio spazio di lavoro con accessi basati sui ruoli, così Finance vede le spese di tutta l’organizzazione mentre i Team mantengono separato il proprio lavoro.

Progettato per crescere

Nessuna sorpresa durante il controllo di sicurezza
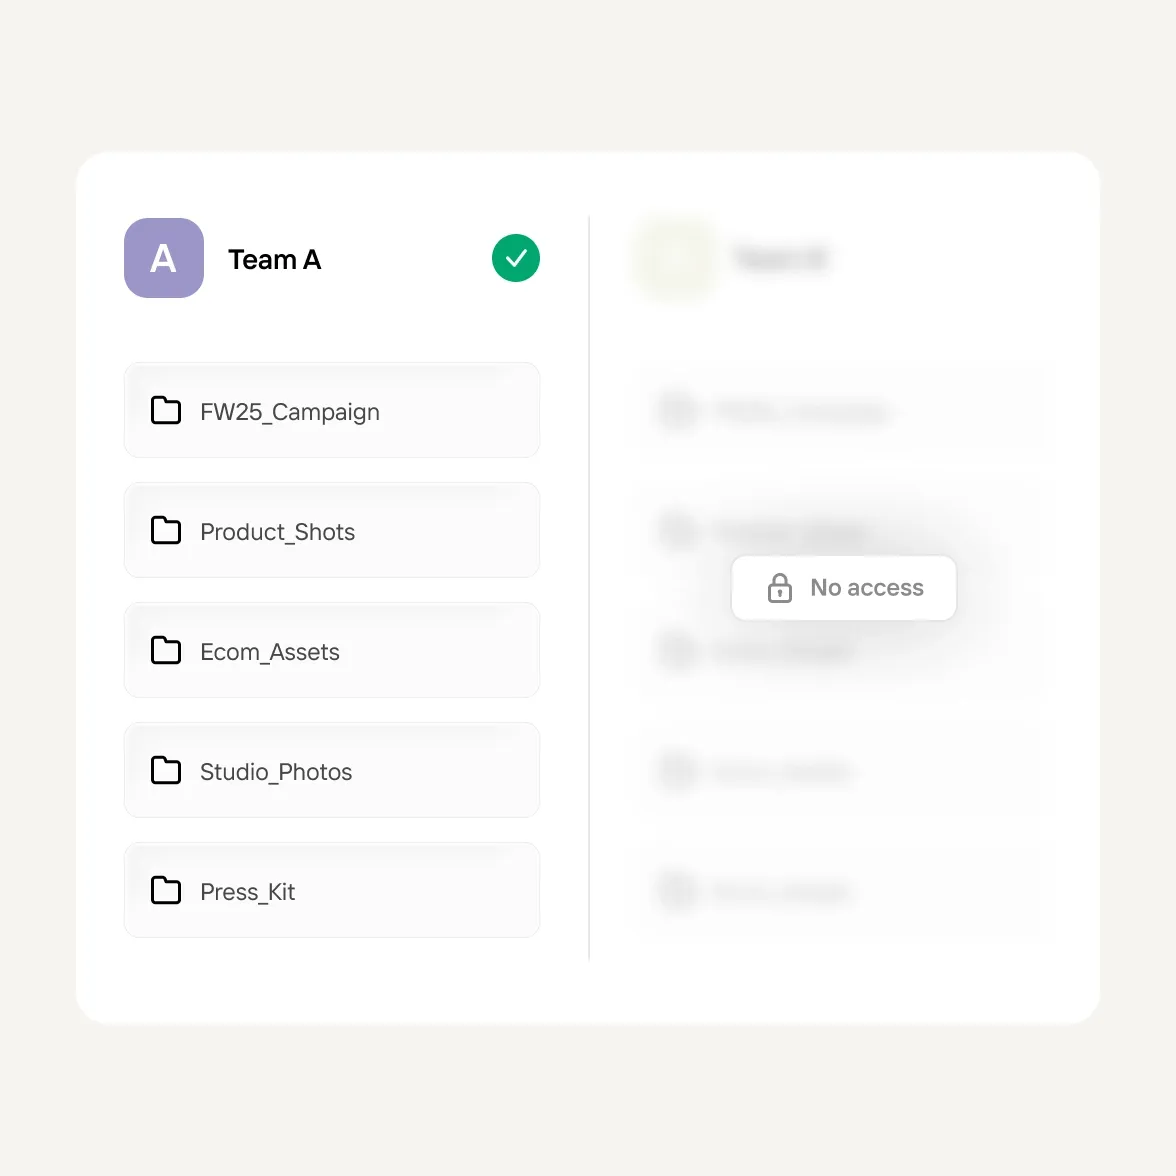
  • Spazi di lavoro, progetti e risorse del marchio sono associati al team che li possiede. I membri di uno spazio di lavoro di un team non possono vedere i progetti di un altro team. La condivisione tra team è facoltativa e può essere attivata solo dai proprietari.

  • Accedi tramite Google, Apple, Facebook oppure con email e password. Per le organizzazioni che usano Google Workspace, l’accesso limitato al dominio consente di accedere solo con gli account aziendali.

  • Certificato SOC 2 Type 2, con l’ultimo report di aprile 2026. Gestione dei dati conforme al GDPR. DPA disponibile su richiesta per clienti Enterprise.

Isolamento dei dati dello spazio di lavoro
Fiducia e sicurezza

Scelto dai team di marketing di tutto il mondo

Photoroom rispetta gli standard SOC 2 Type 2 per la sua API ed è pienamente conforme al GDPR, garantendo sicurezza, disponibilità e privacy dei dati ai massimi livelli.
Domande frequenti

Photoroom è certificato SOC 2?

Sì, certificazione SOC 2 Type 2 (ambito API). Il report più recente è di aprile 2026. L’elenco dei sub-responsabili, il DPA, la procedura di risposta agli incidenti e le informazioni sulla crittografia sono disponibili su trust.photoroom.com.

Per gli account Enterprise con più team, puoi controllare quali dati vede ciascun team?

Sì, a livello di spazio di lavoro del team. Spazi di lavoro, progetti e risorse del marchio sono collegati al team che li gestisce, e i membri di un team non possono visualizzare i progetti di altri team. Il controllo degli accessi a livello di cartella all’interno di uno stesso spazio di lavoro è una limitazione nota per le organizzazioni con più unità aziendali. Se questo influisce sul modo in cui i tuoi team devono lavorare, segnalalo al tuo referente commerciale così potrà essere preso in considerazione nelle priorità.

Come viene monitorato il consumo di crediti tramite chiave API o Team?

Oggi sono disponibili report sui consumi per Team, suddivisi per Team e periodo di tempo. Sono in fase di sviluppo i dettagli per singola chiave API e per endpoint, insieme a una dashboard di utilizzo self-service per i clienti Enterprise.

Come vengono ruotate o revocate le chiavi API di Photoroom?

Le chiavi API hanno validità illimitata per impostazione predefinita e puoi crearne di nuove in qualsiasi momento. La revoca e la rotazione delle chiavi vengono gestite dal tuo team account su richiesta. La rotazione automatica è prevista nella roadmap.

Quali log di audit offre Photoroom?

I log di accesso all'API vengono conservati per un anno, mentre i log operativi per quindici giorni. Se hai bisogno di specifici log per una revisione di conformità, richiedili al tuo account team.

Photoroom supporta SSO con Okta o altri provider di identità aziendali?

Photoroom attualmente supporta l’accesso SSO con Google. Se l’SSO è importante per il tuo rollout, segnalalo al tuo account team così potrà essere considerato nelle priorità.

Photoroom supporta l'autenticazione a più fattori (MFA)?

Al momento, l’autenticazione a più fattori (MFA) non è integrata nella piattaforma. Se la tua organizzazione utilizza Google Workspace, la MFA viene applicata tramite le impostazioni di Google Workspace. Quando sarà disponibile il Single Sign-On (SSO) tramite SAML, la MFA sarà gestita dal tuo provider di identità.

Inizia a vendere al primo sguardo

Ottieni immagini prodotto pronte per l'inserzione in pochi secondi.